Votre adresse e-mail est bien plus qu'une simple coordonnée pour votre compte Deriv. Elle peut recevoir des instructions de réinitialisation de mot de passe et des codes de vérification de sécurité ; la protéger permet donc de sécuriser votre accès à Deriv. Ce guide explique comment protéger votre messagerie, reconnaître les tentatives de phishing et réagir sereinement en cas de doute.
Résumé rapide
- Utilisez un mot de passe unique et robuste ainsi que l'authentification à deux facteurs (2FA) pour votre compte de messagerie.
- Considérez les alertes de connexion inattendues, les e-mails de réinitialisation de mot de passe et les messages urgents comme des signaux nécessitant une vérification, et non un clic immédiat.
- Accédez à Deriv directement via le site web ou l'application officielle plutôt qu'en suivant des liens contenus dans des messages non sollicités.
- Ne partagez jamais vos mots de passe, codes à usage unique ou codes de récupération avec qui que ce soit.
- Si vous suspectez que votre messagerie a été compromise, sécurisez d'abord votre e-mail, puis modifiez votre mot de passe Deriv et contactez Deriv via les canaux d'assistance officiels.
Pourquoi votre e-mail est important pour votre compte Deriv
Votre adresse e-mail enregistrée peut être utilisée dans des processus importants de sécurité du compte. Par exemple, la procédure de réinitialisation de mot de passe de Deriv envoie des instructions à l'adresse e-mail enregistrée, et certaines actions sur le compte peuvent nécessiter un mot de passe à usage unique (OTP) envoyé à cette adresse. Cela fait de la sécurité de votre messagerie un élément essentiel de la protection de l'accès à votre compte, et non une tâche isolée.
Si quelqu'un prend le contrôle de votre boîte de réception, il pourrait lire vos notifications de sécurité, demander des réinitialisations de mot de passe ou intercepter des messages de vérification. Protéger votre compte de messagerie permet de garantir que vous seul pouvez agir sur ces messages.
Commencez par un mot de passe de messagerie unique
Un mot de passe unique est un mot de passe que vous n'utilisez pas pour Deriv, les réseaux sociaux, les sites marchands ou tout autre service. Si le mot de passe d'un autre site est exposé lors d'une fuite de données, sa réutilisation pourrait mettre plusieurs comptes en péril.
Choisissez un mot de passe long ou une phrase secrète difficile à deviner. Un gestionnaire de mots de passe fiable peut générer et stocker des mots de passe uniques, vous évitant ainsi d'avoir à les mémoriser.
Activez la 2FA sur votre messagerie, et sur Deriv
L'authentification à deux facteurs ajoute une seconde vérification après votre mot de passe. Pour la messagerie, une application d'authentification est généralement une option plus robuste que les codes par SMS, car elle est moins exposée aux risques tels que les attaques par échange de carte SIM (SIM-swapping).
Activez la 2FA sur le compte de messagerie lié à Deriv, puis activez-la également sur votre compte Deriv. Il s'agit de protections distinctes : ne sécuriser que l'une d'entre elles laisse l'autre plus exposée.
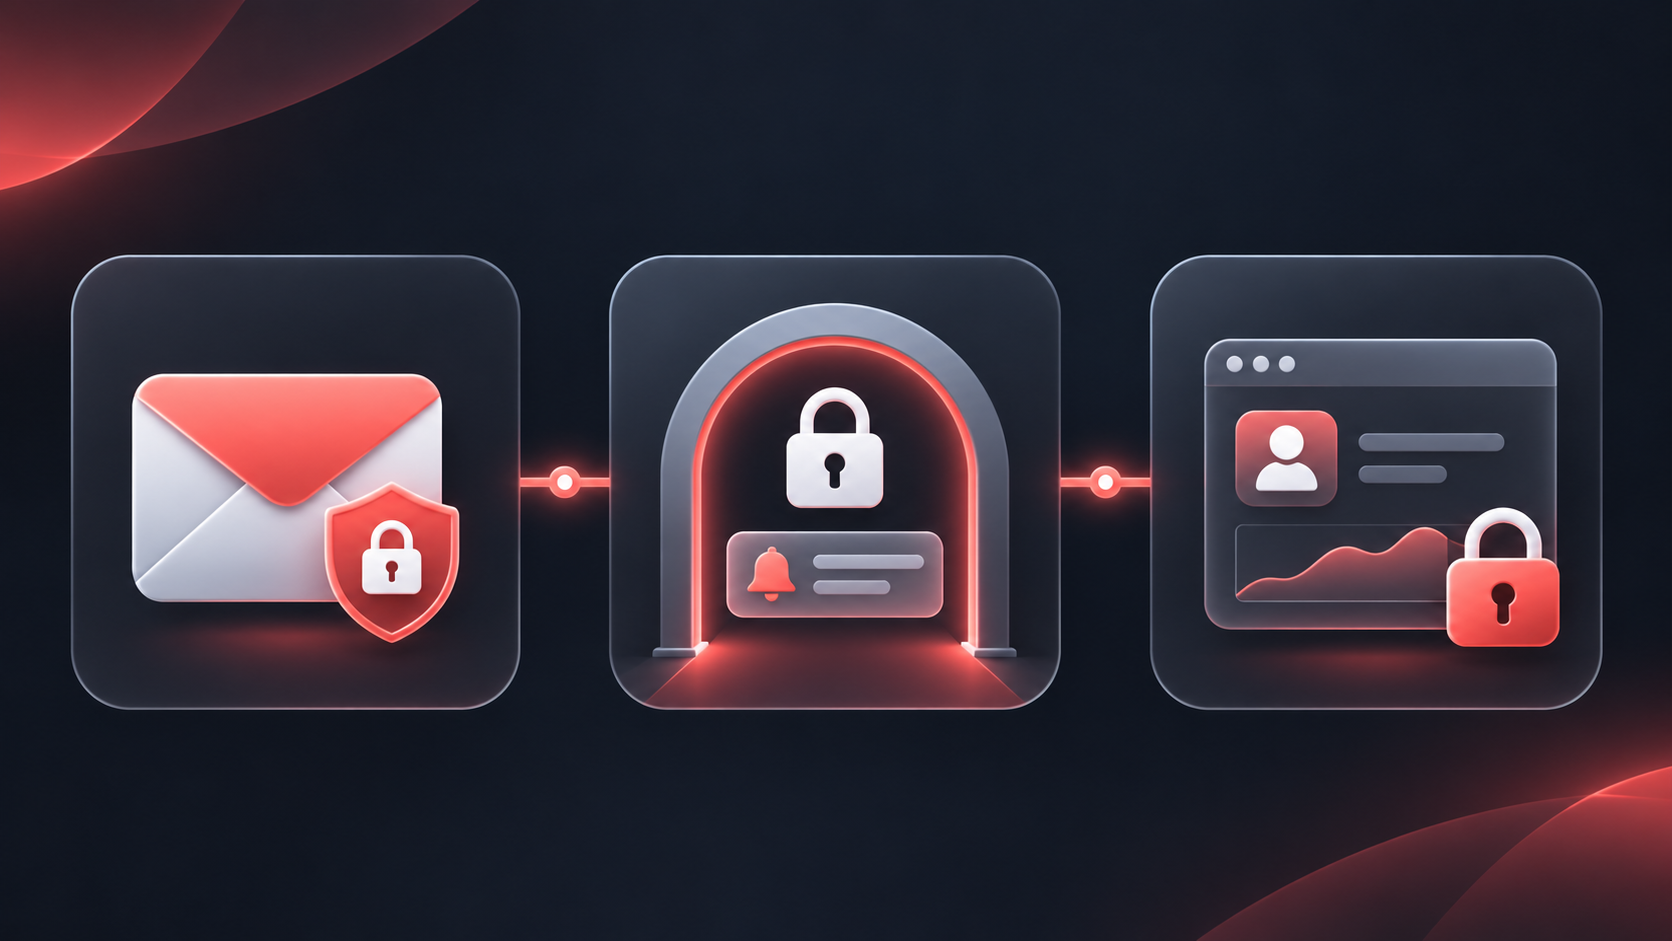
Texte alternatif : Le schéma montre un compte de messagerie sécurisé protégeant les étapes de réinitialisation de mot de passe et de vérification liées à l'accès au compte Deriv.
Identifiez le phishing avant d'interagir
Le phishing est une tentative de vous soutirer des informations, de vous inciter à cliquer sur un lien malveillant, à télécharger un logiciel malveillant ou à vous connecter à un faux site web. Ces messages peuvent arriver par e-mail, messagerie, réseaux sociaux ou appel téléphonique et peuvent usurper l'identité de marques connues.
Un logo ou un nom d'affichage convaincant ne prouve pas qu'un message est authentique. Prenez le temps de vérifier les détails avant de répondre.
Vérifiez l'adresse complète de l'expéditeur et la destination
Vérifiez l'adresse complète de l'expéditeur, et pas seulement le nom qui s'affiche dans votre boîte de réception. Les adresses frauduleuses peuvent contenir des fautes d'orthographe, des mots supplémentaires ou des domaines sans rapport. Deriv conseille à ses clients de se méfier des messages provenant d'adresses ou de profils qui ressemblent aux officiels mais qui contiennent des erreurs.
Avant de cliquer sur un lien depuis votre ordinateur, survolez-le pour inspecter la destination. Sur mobile, il est généralement plus sûr d'éviter de cliquer : ouvrez votre navigateur ou l'application Deriv vous-même, puis connectez-vous par le canal officiel.
Ne saisissez jamais votre mot de passe, OTP, code 2FA, code de récupération ou informations financières après avoir cliqué sur un lien non sollicité.
L'urgence est un signal pour ralentir
Un message de phishing peut prétendre que votre compte va être fermé, qu'un paiement est en attente ou qu'une action immédiate est requise. Le but est de créer une pression avant que vous n'ayez le temps de vérifier la demande.
Au lieu d'agir immédiatement, arrêtez-vous et vérifiez de manière indépendante. Ouvrez Deriv à partir d'un marque-page enregistré, tapez l'adresse officielle dans votre navigateur ou utilisez l'application Deriv. Si vous avez besoin d'aide pour déterminer si un message est authentique, contactez Deriv via les canaux de contact officiels.
Soyez prudent avec les fichiers et les pièces jointes
Les pièces jointes inattendues peuvent contenir des logiciels malveillants. Ne téléchargez pas de fichiers provenant de messages non sollicités, en particulier les types de fichiers exécutables tels que .exe, .com, .bat ou .scr. Si vous n'attendiez pas de document, vérifiez la demande via un canal de confiance avant de l'ouvrir.
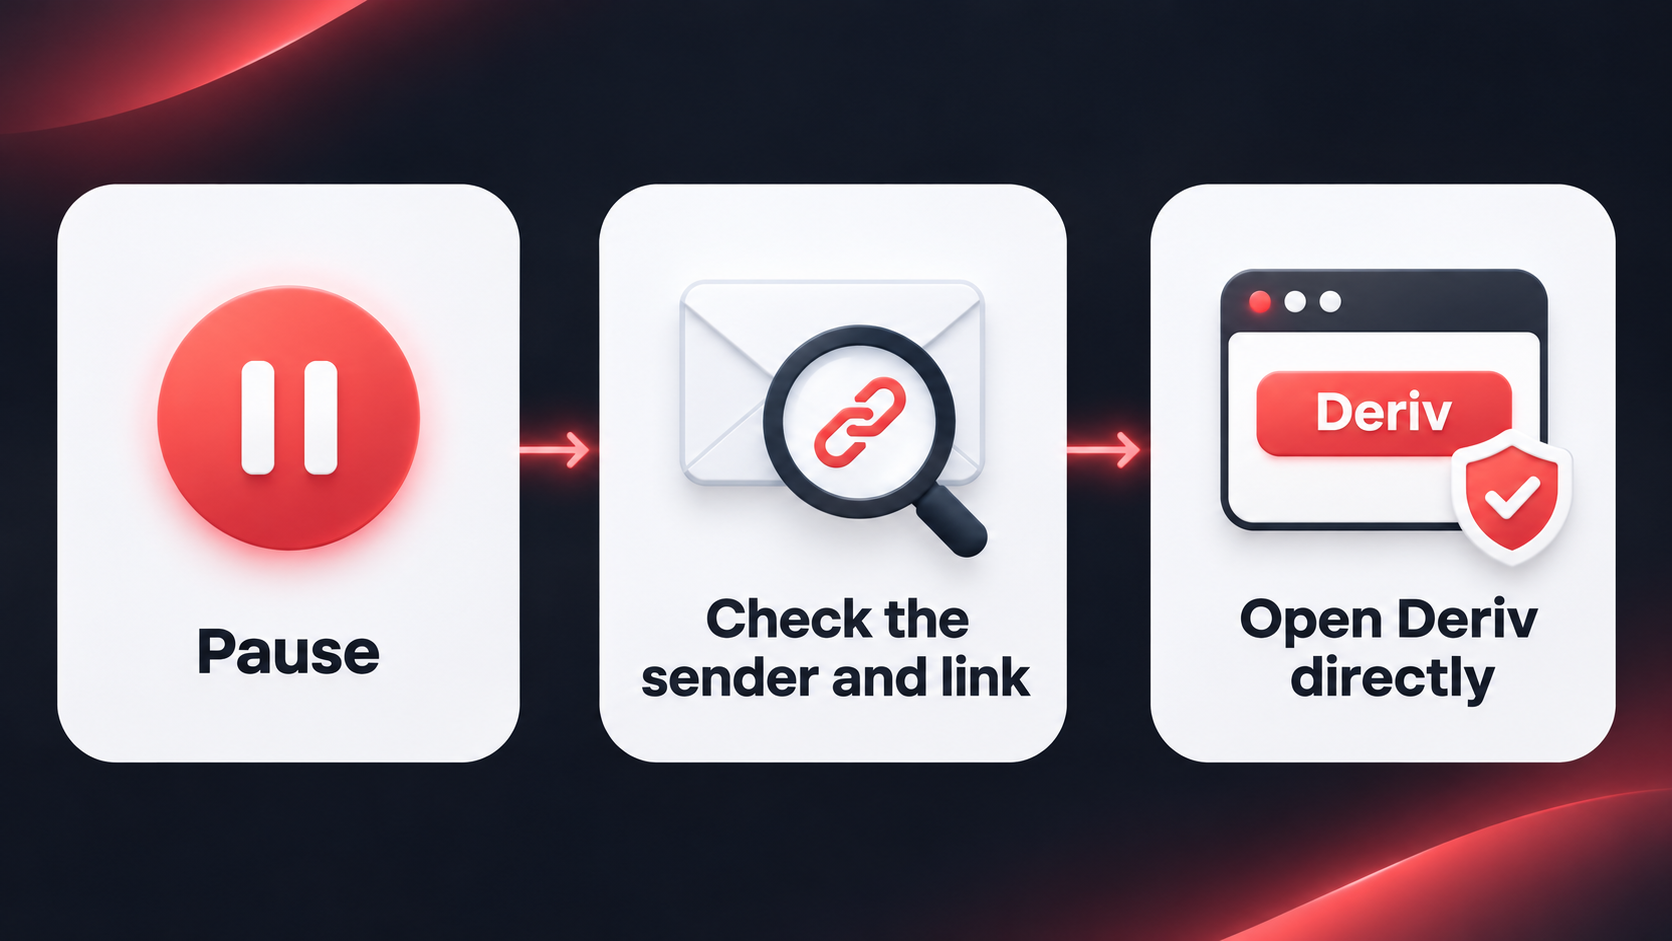
Texte alternatif : Trois cartes conseillent au lecteur de faire une pause, d'inspecter l'expéditeur et le lien, puis d'ouvrir Deriv directement par un canal officiel.
Adoptez une routine e-mail plus sûre
La sécurité est plus efficace lorsqu'elle devient une routine plutôt qu'une réaction à une alerte. Vérifiez périodiquement les paramètres de sécurité de votre compte e-mail, surtout après avoir changé d'appareil ou de mot de passe.
Examinez les options de récupération et les sessions actives
Maintenez à jour votre numéro de téléphone de récupération et votre adresse e-mail de secours, mais assurez-vous que ces canaux de récupération sont également sécurisés. Examinez les appareils et les sessions actives listés dans les paramètres de sécurité de votre fournisseur d'e-mail. Déconnectez-vous des appareils ou des sessions que vous ne reconnaissez pas.
Évitez les règles de transfert que vous n'avez pas créées. Les attaquants qui accèdent à une boîte de réception peuvent ajouter des règles de transfert automatique pour recevoir des copies des e-mails de sécurité, même après que vous ayez changé votre mot de passe.
Maintenez vos logiciels et appareils à jour
Installez les mises à jour pour votre téléphone, votre navigateur, votre système d'exploitation et votre application d'authentification. Les mises à jour incluent souvent des correctifs de sécurité. Utilisez un verrouillage d'écran sur votre téléphone ou votre ordinateur et évitez de vous connecter à vos comptes financiers depuis des appareils publics ou partagés.
Sur les appareils partagés, n'enregistrez pas vos mots de passe dans le navigateur, ne restez pas connecté et ne laissez pas vos codes de récupération accessibles.
Protégez vos codes de récupération
Certains fournisseurs de messagerie fournissent des codes de récupération lors de la configuration de l'authentification à deux facteurs (2FA). Conservez-les dans un endroit sûr, comme un gestionnaire de mots de passe ou une autre méthode hors ligne protégée. Traitez-les comme des mots de passe : ne vous les envoyez pas par e-mail en texte clair, ne les partagez pas et ne les stockez pas dans une note non protégée.
Que faire si vous pensez que votre e-mail a été compromis
Agissez avec méthode. La priorité est de reprendre et de sécuriser le contrôle de votre compte de messagerie avant de l'utiliser pour effectuer d'autres modifications de compte.
- Rendez-vous directement sur le site officiel ou l'application de votre fournisseur de messagerie ; n'utilisez pas de lien provenant d'un e-mail d'alerte.
- Remplacez votre mot de passe actuel par un nouveau mot de passe unique.
- Déconnectez-vous des sessions inconnues et supprimez les appareils, adresses de récupération, numéros de téléphone, règles de transfert et connexions d'applications non reconnus.
- Activez ou reconfigurez la 2FA à l'aide d'une application d'authentification si possible. Enregistrez vos codes de récupération en lieu sûr.
- Modifiez votre mot de passe Deriv via la page de connexion officielle ou les paramètres de votre compte Deriv, et vérifiez que la 2FA est toujours activée.
- Contactez le support officiel de Deriv si vous pensez que quelqu'un d'autre a accédé à votre compte Deriv.
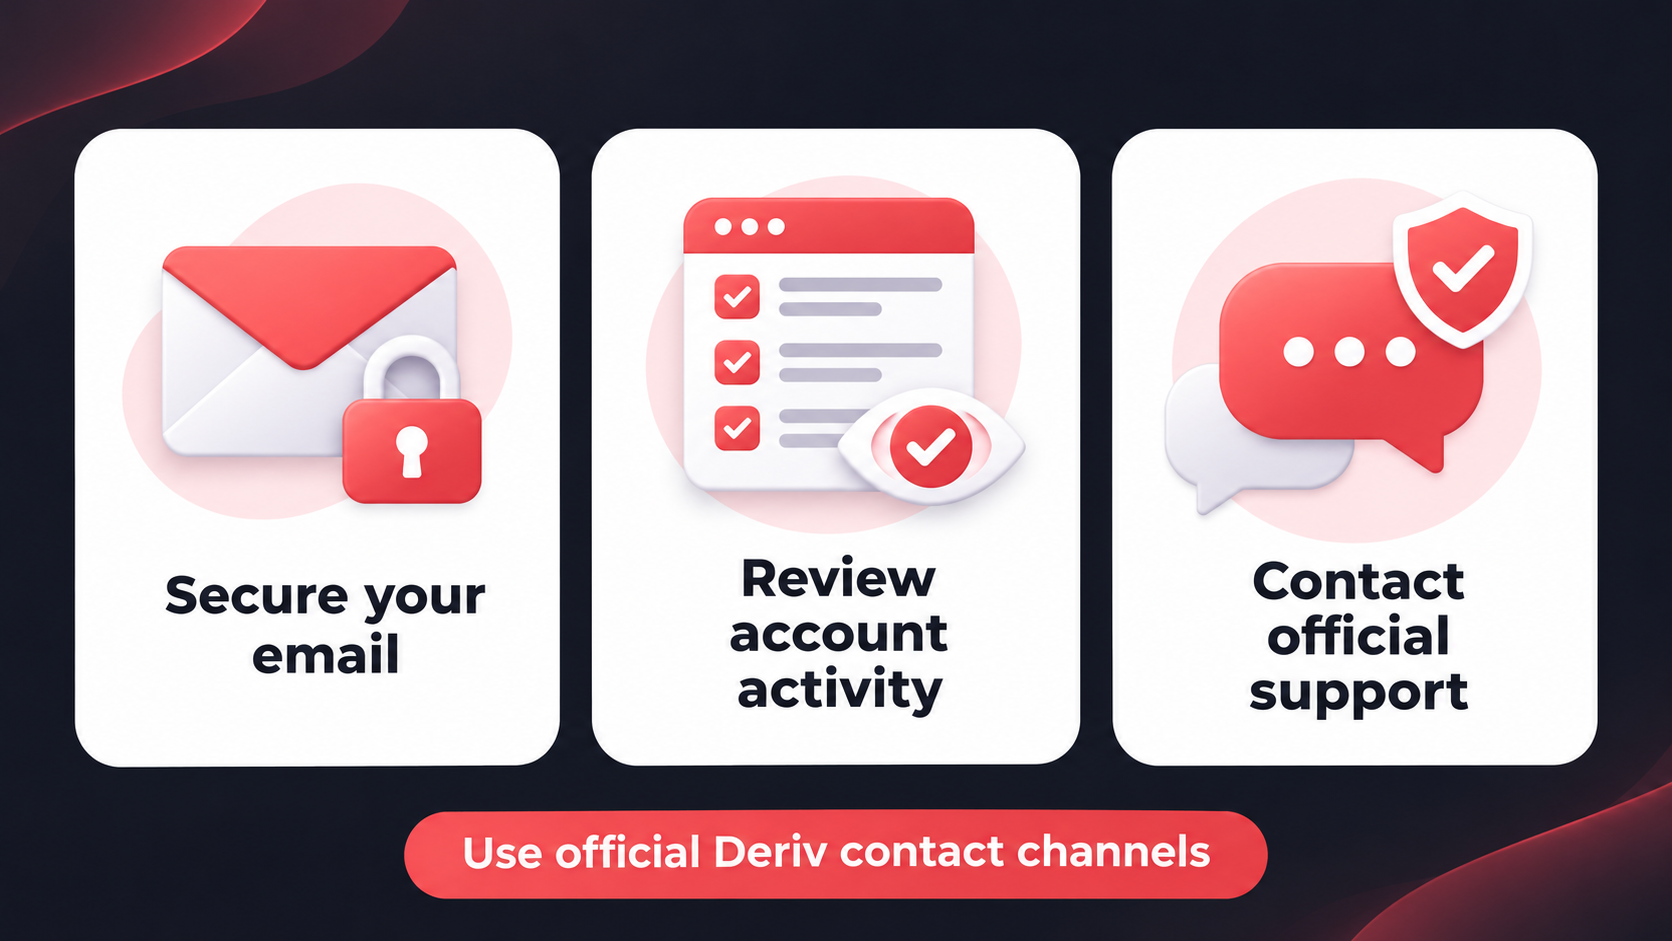
Texte alternatif : Trois fiches conseillent de sécuriser un compte de messagerie, de vérifier l'activité du compte et de contacter le support officiel de Deriv en cas de suspicion d'accès non autorisé.
Une liste de contrôle pratique pour les messages mentionnant Deriv
Avant de répondre à un e-mail, un message ou une publication sur les réseaux sociaux faisant référence à votre compte Deriv, posez-vous les questions suivantes :
- M'attendais-je à recevoir ce message ?
- L'adresse complète de l'expéditeur correspond-elle à une adresse officielle Deriv se terminant par deriv.com ?
- Le message me pousse-t-il à agir rapidement, à partager des informations ou à transférer des fonds ?
- Puis-je vérifier la demande en ouvrant directement Deriv au lieu d'utiliser ce lien ?
- Le message demande-t-il un mot de passe, un OTP, un code 2FA ou un code de récupération ? Si c'est le cas, arrêtez tout et vérifiez la demande auprès du support officiel.
Ces questions ne garantissent pas qu'un message est sûr, mais elles permettent de marquer une pause utile avant d'effectuer une action sensible.
Passez à l'étape suivante
Vérifiez dès aujourd'hui les paramètres de sécurité du compte e-mail associé à Deriv : utilisez un mot de passe unique, activez l'authentification à deux facteurs (2FA), vérifiez les méthodes de récupération et supprimez les sessions que vous ne reconnaissez pas. Ensuite, examinez les paramètres de sécurité de votre compte Deriv et activez l'authentification à deux facteurs si ce n'est pas déjà fait.
Quiz
Que devez-vous faire en priorité si vous pensez que quelqu'un a accédé à votre compte de messagerie ?
FAQ