Ваш адрес электронной почты — это не просто контактная информация для учетной записи Deriv. На него приходят инструкции по сбросу пароля и коды подтверждения, поэтому защита почты напрямую влияет на безопасность вашего аккаунта. В этом руководстве рассказывается, как защитить электронную почту, распознать фишинг и что делать, если вы заметили что-то подозрительное.
Краткий обзор
- Используйте уникальный надежный пароль и двухфакторную аутентификацию (2FA) для своей учетной записи электронной почты.
- Относитесь к неожиданным уведомлениям о входе, письмам о сбросе пароля и срочным сообщениям как к сигналу для проверки, а не как к призыву немедленно переходить по ссылкам.
- Заходите на Deriv напрямую через официальный сайт или приложение, а не по ссылкам из подозрительных сообщений.
- Никогда и никому не сообщайте свои пароли, одноразовые коды или коды восстановления.
- Если вы подозреваете, что ваша электронная почта была взломана, сначала обезопасьте её, затем смените пароль от Deriv и свяжитесь с официальной службой поддержки Deriv.
Почему электронная почта важна для вашей учетной записи Deriv
Ваш зарегистрированный адрес электронной почты используется в важных процессах обеспечения безопасности аккаунта. Например, при сбросе пароля на Deriv инструкции отправляются именно на этот адрес, а некоторые действия в аккаунте могут потребовать ввода одноразового пароля (OTP), который также приходит на почту. Поэтому безопасность электронной почты — это неотъемлемая часть защиты доступа к аккаунту, а не отдельная задача.
Если кто-то получит доступ к вашему почтовому ящику, он сможет читать уведомления безопасности, запрашивать сброс пароля или перехватывать проверочные сообщения. Защита электронной почты гарантирует, что только вы сможете управлять этими сообщениями.
Начните с уникального пароля для почты
Уникальный пароль — это тот, который вы не используете для Deriv, социальных сетей, интернет-магазинов или других сервисов. Если пароль от другого сайта попадет в руки злоумышленников, его повторное использование может поставить под угрозу сразу несколько ваших аккаунтов.
Выбирайте длинный пароль или кодовую фразу, которые трудно угадать. Надежный менеджер паролей поможет создавать и хранить уникальные пароли, избавляя вас от необходимости запоминать их все.
Включите 2FA для почты и для Deriv
Двухфакторная аутентификация добавляет второй уровень проверки после ввода пароля. Для электронной почты использование приложения-аутентификатора обычно надежнее, чем SMS-коды, так как это менее подвержено таким рискам, как перевыпуск SIM-карты.
Включите 2FA для почтового ящика, привязанного к Deriv, а затем включите её и в самой учетной записи Deriv. Это две разные линии защиты: если обезопасить только одну из них, вторая останется уязвимой.
Замещающий текст: На схеме показано, как защищенная электронная почта обеспечивает безопасность процессов сброса пароля и подтверждения действий, связанных с доступом к учетной записи Deriv.
Распознавайте фишинг до того, как начнете взаимодействие
Фишинг — это попытка обманом заставить вас раскрыть конфиденциальную информацию, перейти по вредоносной ссылке, загрузить вирус или войти на поддельный сайт. Такие сообщения могут приходить по электронной почте, в мессенджерах, социальных сетях или по телефону и часто имитируют бренды, которым вы доверяете.
Убедительный логотип или имя отправителя не являются доказательством подлинности сообщения. Прежде чем отвечать, остановитесь и проверьте все детали.
Проверяйте полный адрес отправителя и целевую ссылку
Проверяйте полный адрес отправителя, а не только имя, отображаемое в почтовом ящике. Мошеннические адреса могут содержать опечатки, лишние слова или домены, не имеющие отношения к компании. Deriv советует клиентам с осторожностью относиться к сообщениям от адресов или профилей, которые похожи на официальные, но содержат опечатки.
Прежде чем нажать на ссылку на компьютере, наведите на нее курсор, чтобы увидеть, куда она ведет. На мобильных устройствах безопаснее вообще не переходить по ссылкам: откройте браузер или приложение Deriv самостоятельно и войдите в систему официальным способом.
Не вводите свой пароль, OTP, код двухфакторной аутентификации, код восстановления или финансовые данные после перехода по подозрительной ссылке.
Срочность — повод замедлиться
В фишинговом сообщении может утверждаться, что ваш аккаунт будет заблокирован, вас ждет платеж или требуется немедленное действие. Цель — создать давление, чтобы у вас не было времени проверить запрос.
Вместо того чтобы действовать немедленно, остановитесь и проверьте информацию самостоятельно. Откройте Deriv через сохраненную закладку, введите официальный адрес в браузере или воспользуйтесь приложением Deriv. Если вам нужна помощь в определении подлинности сообщения, свяжитесь с Deriv через официальные каналы связи.
Будьте осторожны с файлами и вложениями
Неожиданные вложения могут содержать вредоносное ПО. Не скачивайте файлы из подозрительных сообщений, особенно исполняемые файлы с расширениями .exe, .com, .bat или .scr. Если вы не ожидали получения документа, проверьте запрос через надежный канал связи, прежде чем открывать его.
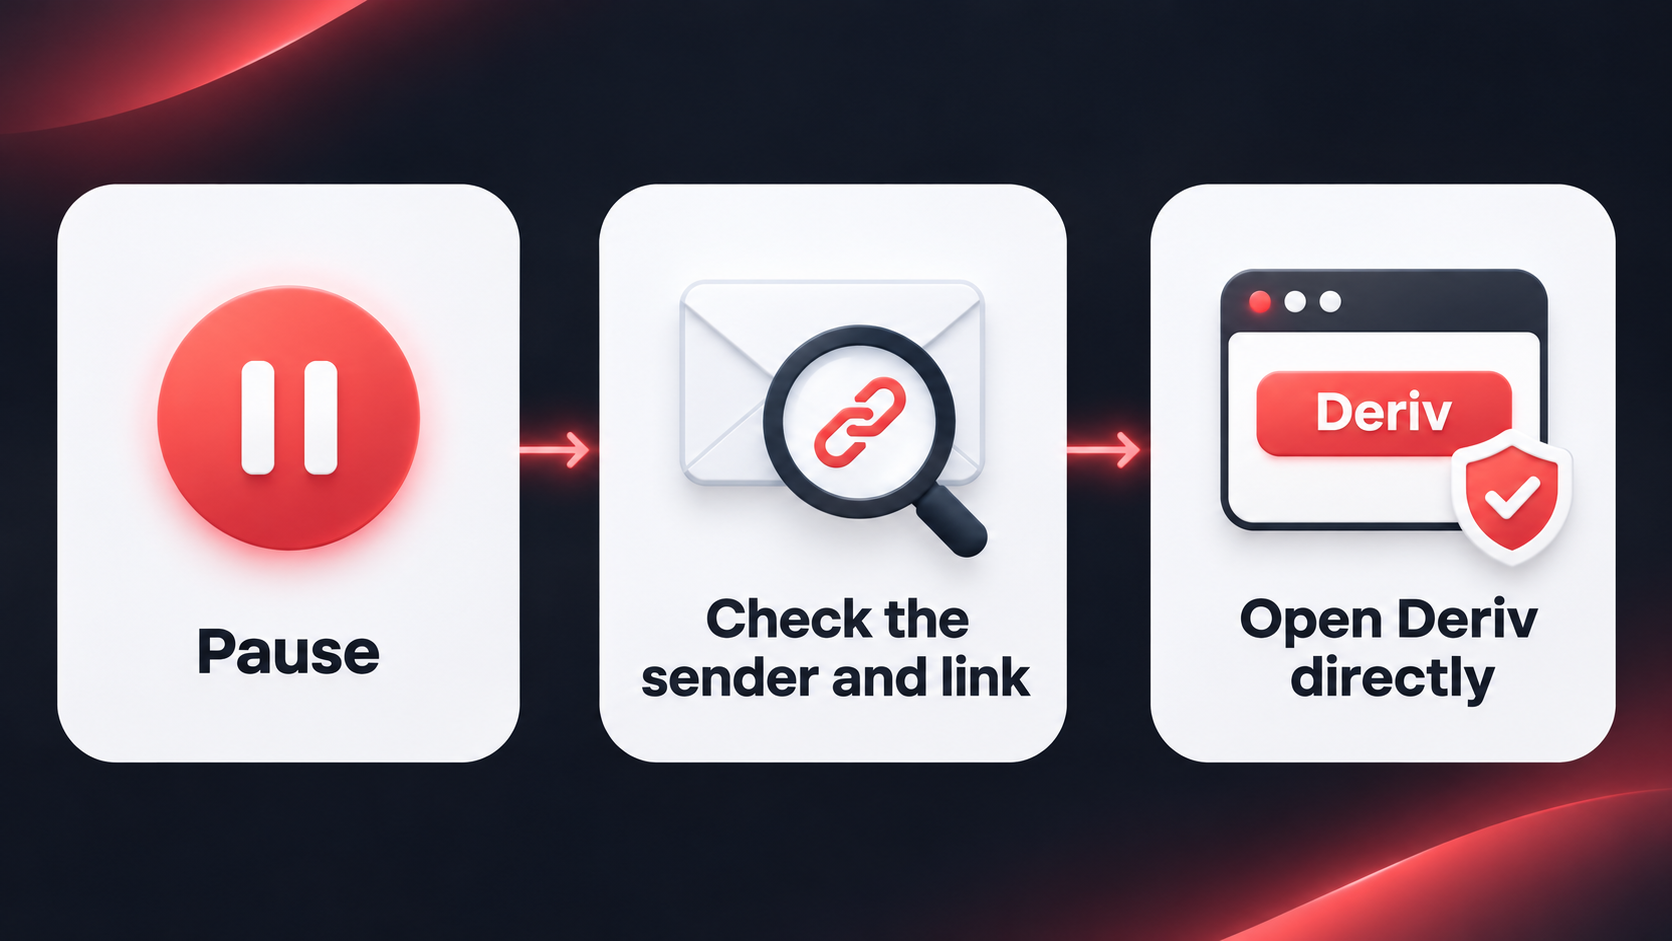
Замещающий текст: На трех карточках дается совет: остановиться, проверить отправителя и ссылку, а затем открыть Deriv напрямую через официальный ресурс.
Сделайте безопасность электронной почты привычкой
Безопасность наиболее эффективна, когда она становится рутиной, а не реакцией на угрозу. Периодически проверяйте настройки безопасности своей электронной почты, особенно после смены устройств или паролей.
Проверяйте параметры восстановления и активные сеансы
Поддерживайте актуальность своего номера телефона и резервного адреса электронной почты для восстановления доступа, но убедитесь, что эти каналы также защищены. Просматривайте список устройств и активных сеансов в настройках безопасности вашего почтового провайдера. Завершите сеансы на устройствах, которые вы не узнаете.
Избегайте правил пересылки, которые вы не создавали. Злоумышленники, получившие доступ к почтовому ящику, могут добавить правила автоматической пересылки, чтобы получать копии писем безопасности даже после того, как вы смените пароль.
Своевременно обновляйте программное обеспечение и устройства
Устанавливайте обновления для телефона, браузера, операционной системы и приложения-аутентификатора. Обновления часто содержат исправления безопасности. Используйте блокировку экрана на телефоне или компьютере и избегайте входа в финансовые аккаунты с общедоступных или общих устройств.
На устройствах общего пользования не сохраняйте пароли в браузере, не оставайтесь в системе и не оставляйте коды восстановления в открытом доступе.
Защита кодов восстановления
Некоторые почтовые провайдеры выдают коды восстановления при настройке двухфакторной аутентификации (2FA). Храните их в надежном месте, например, в менеджере паролей или другом защищенном офлайн-хранилище. Относитесь к ним как к паролям: не отправляйте их себе по электронной почте в открытом виде, не передавайте другим лицам и не храните в незащищенных заметках.
Что делать, если вы считаете, что ваша электронная почта была скомпрометирована
Действуйте методично. Главная задача — восстановить и обезопасить доступ к учетной записи электронной почты, прежде чем использовать ее для внесения изменений в другие аккаунты.
- Переходите непосредственно на официальный сайт или в приложение вашего почтового провайдера — не используйте ссылки из подозрительных писем.
- Измените пароль от электронной почты на новый, уникальный.
- Завершите все подозрительные сеансы и удалите неизвестные устройства, резервные адреса электронной почты, номера телефонов, правила пересылки и сторонние приложения, имеющие доступ к аккаунту.
- Включите или перенастройте 2FA с помощью приложения-аутентификатора, если это возможно. Надежно сохраните коды восстановления.
- Измените пароль от Deriv через официальную страницу входа или настройки учетной записи и убедитесь, что 2FA по-прежнему включена.
- Свяжитесь с официальной службой поддержки Deriv, если считаете, что кто-то посторонний получил доступ к вашему аккаунту Deriv.
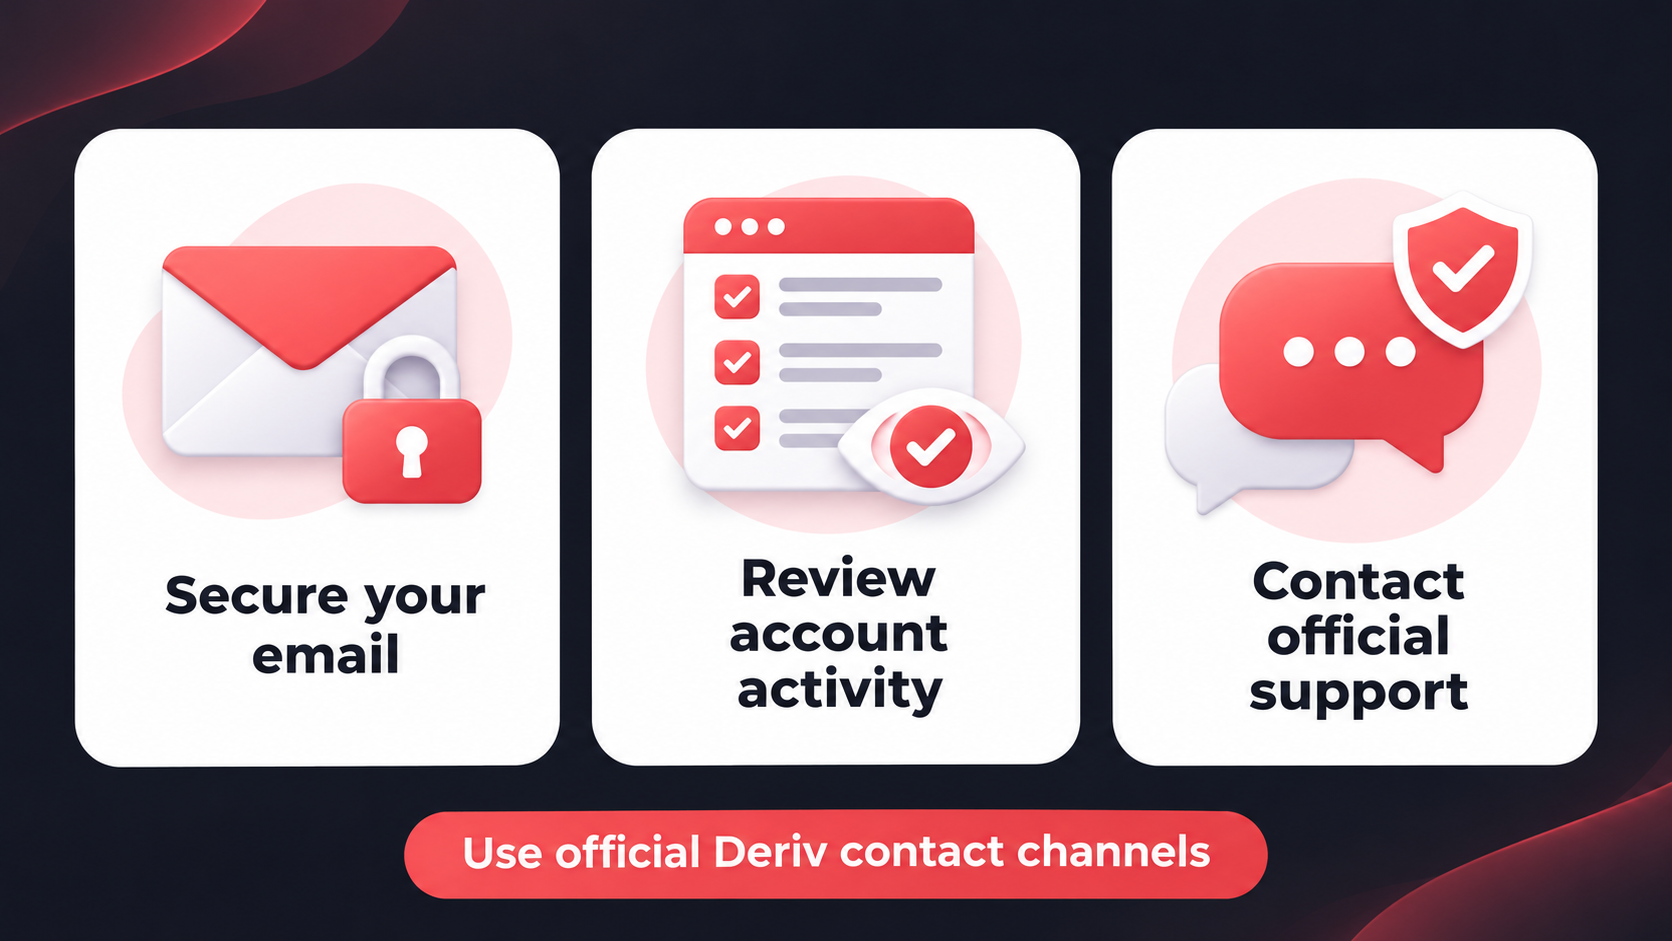
Замещающий текст: Три карточки с рекомендациями: обезопасить электронную почту, проверить активность аккаунта и связаться с официальной поддержкой Deriv в случае подозрения на несанкционированный доступ.
Практический чек-лист для сообщений, в которых упоминается Deriv
Прежде чем отвечать на электронное письмо, сообщение или публикацию в социальных сетях, касающиеся вашего аккаунта Deriv, задайте себе следующие вопросы:
- Ожидал ли я это сообщение?
- Совпадает ли полный адрес отправителя с официальным адресом Deriv, заканчивающимся на deriv.com?
- Пытаются ли меня заставить действовать быстро, поделиться информацией или перевести деньги?
- Могу ли я проверить запрос, открыв сайт Deriv напрямую, а не переходя по этой ссылке?
- Запрашивают ли у меня пароль, OTP, код 2FA или код восстановления? Если да, остановитесь и проверьте информацию через официальную службу поддержки.
Эти вопросы не гарантируют безопасность сообщения, но помогают сделать полезную паузу перед совершением важных действий.
Сделайте следующий шаг
Проверьте настройки безопасности электронной почты, привязанной к Deriv: используйте уникальный пароль, включите двухфакторную аутентификацию (2FA), проверьте способы восстановления доступа и завершите все подозрительные сеансы. Затем проверьте настройки безопасности своего аккаунта Deriv и включите 2FA, если вы еще этого не сделали.
Викторина
Что нужно сделать в первую очередь, если вы считаете, что кто-то получил доступ к вашей учетной записи электронной почты?
Часто задаваемые вопросы