Tu dirección de correo electrónico es mucho más que un dato de contacto para tu cuenta de Deriv. A través de ella se reciben instrucciones para restablecer contraseñas y códigos de verificación de seguridad, por lo que protegerla es fundamental para salvaguardar tu acceso a Deriv. Esta guía explica cómo asegurar tu correo, reconocer intentos de phishing y reaccionar con calma ante cualquier irregularidad.
Resumen rápido
- Utiliza una contraseña única y robusta, y activa la autenticación de dos factores (2FA) en tu cuenta de correo electrónico.
- Considera las alertas de inicio de sesión inesperadas, los correos de restablecimiento de contraseña y los mensajes urgentes como señales para verificar, no para hacer clic de inmediato.
- Accede a Deriv directamente a través del sitio web o la aplicación oficial en lugar de seguir enlaces en mensajes no solicitados.
- Nunca compartas contraseñas, códigos de un solo uso ni códigos de recuperación con nadie.
- Si sospechas que tu correo electrónico ha sido vulnerado, asegúralo primero, luego cambia tu contraseña de Deriv y contacta con Deriv a través de los canales de soporte oficiales.
Por qué tu correo electrónico es importante para tu cuenta de Deriv
Tu correo electrónico registrado se utiliza en procesos importantes de seguridad de la cuenta. Por ejemplo, el proceso de restablecimiento de contraseña de Deriv envía las instrucciones a la dirección registrada, y algunas acciones en la cuenta pueden requerir una contraseña de un solo uso (OTP) enviada a dicho correo. Esto hace que la seguridad del correo electrónico sea una parte esencial de la protección de tu cuenta, no una tarea aislada.
Si alguien obtiene el control de tu bandeja de entrada, podría leer notificaciones de seguridad, solicitar restablecimientos de contraseña o interceptar mensajes de verificación. Proteger tu cuenta de correo ayuda a garantizar que solo tú puedas gestionar esos mensajes.
Empieza con una contraseña de correo única
Una contraseña única es aquella que no utilizas para Deriv, redes sociales, sitios de compras ni ningún otro servicio. Si la contraseña de otro sitio web queda expuesta en una brecha de seguridad, reutilizarla podría poner en riesgo varias cuentas a la vez.
Elige una contraseña larga o una frase de contraseña que sea difícil de adivinar. Un gestor de contraseñas fiable puede generar y almacenar contraseñas únicas, lo que reduce la necesidad de tener que recordarlas.
Activa la 2FA en tu correo electrónico y en Deriv
La autenticación de dos factores añade una segunda verificación después de introducir tu contraseña. Para el correo electrónico, una aplicación de autenticación suele ser una opción más segura que depender únicamente de códigos por SMS, ya que es menos vulnerable a riesgos como los ataques de intercambio de SIM (SIM-swap).
Activa la 2FA en la cuenta de correo vinculada a Deriv y, posteriormente, actívala también en tu cuenta de Deriv. Son protecciones independientes: asegurar solo una de ellas deja a la otra más expuesta.
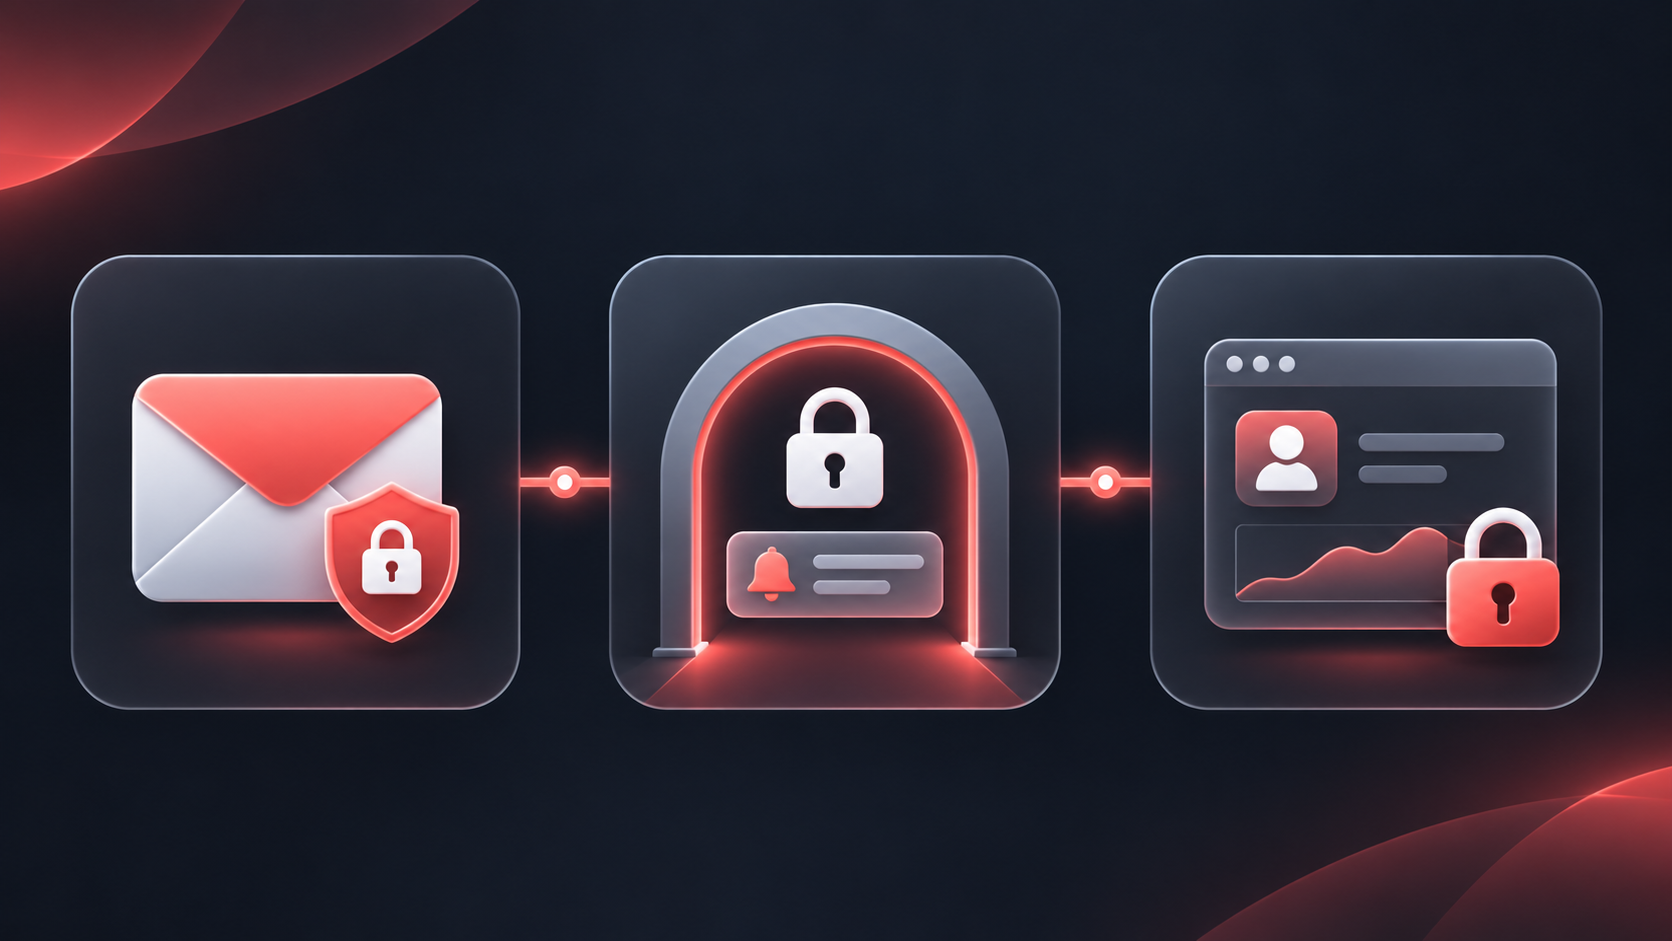
Texto alternativo: El diagrama muestra una cuenta de correo electrónico segura protegiendo los pasos de restablecimiento de contraseña y verificación vinculados al acceso de la cuenta de Deriv.
Identifica el phishing antes de interactuar
El phishing es un intento de engañarte para que reveles información, hagas clic en un enlace malicioso, descargues malware o inicies sesión en un sitio web falso. Puede llegar por correo electrónico, mensaje, redes sociales o llamada telefónica, y a menudo imita a marcas conocidas.
Un logotipo o un nombre de remitente convincente no garantizan que un mensaje sea auténtico. Haz una pausa y verifica los detalles antes de responder.
Comprueba la dirección completa del remitente y el destino
Verifica la dirección completa del remitente, no solo el nombre que aparece en tu bandeja de entrada. Las direcciones fraudulentas pueden contener errores ortográficos, palabras adicionales o dominios no relacionados. Deriv aconseja a sus clientes tener precaución con los mensajes provenientes de direcciones o perfiles que parecen oficiales pero contienen errores.
Antes de seleccionar un enlace en tu ordenador, pasa el cursor sobre él para inspeccionar el destino. En dispositivos móviles, suele ser más seguro evitar el enlace por completo: abre tu navegador o la aplicación de Deriv directamente e inicia sesión por la vía oficial.
No introduzcas tu contraseña, OTP, código 2FA, código de recuperación ni datos financieros después de haber seguido un enlace no solicitado.
Si sientes urgencia, es momento de bajar el ritmo
Un mensaje de phishing puede afirmar que tu cuenta será cerrada, que tienes un pago pendiente o que se requiere una acción inmediata. El objetivo es presionarte antes de que tengas tiempo de verificar la solicitud.
En lugar de actuar de inmediato, detente y verifica de forma independiente. Abre Deriv desde un marcador guardado, escribe la dirección oficial en tu navegador o utiliza la aplicación de Deriv. Si necesitas ayuda para determinar si un mensaje es auténtico, contacta con Deriv a través de los canales oficiales.
Ten cuidado con los archivos y archivos adjuntos
Los archivos adjuntos inesperados pueden contener software malicioso. No descargues archivos de mensajes no solicitados, especialmente tipos de archivos ejecutables como .exe, .com, .bat o .scr. Si no esperabas recibir un documento, verifica la solicitud a través de un canal de confianza antes de abrirlo.
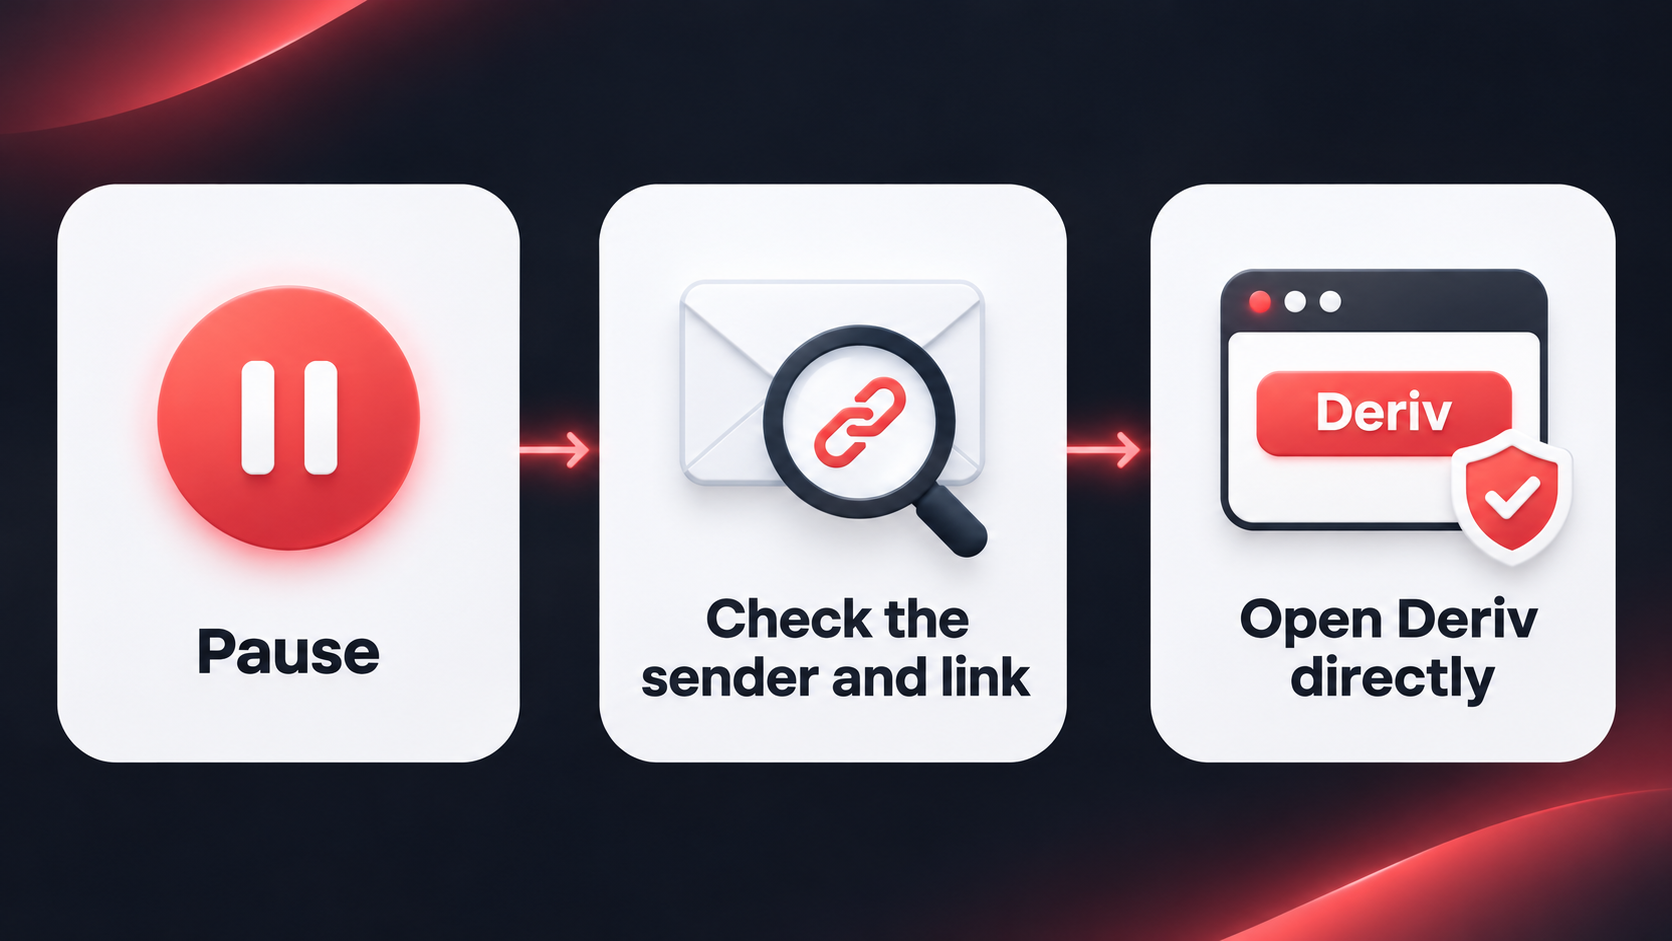
Texto alternativo: Tres tarjetas aconsejan al lector hacer una pausa, inspeccionar al remitente y el enlace, y luego abrir Deriv directamente a través de una vía oficial.
Establece una rutina de correo electrónico más segura
La seguridad es más efectiva cuando es una rutina y no una reacción ante un susto. Revisa periódicamente la configuración de seguridad de tu cuenta de correo electrónico, especialmente después de cambiar de dispositivo o de contraseña.
Revisa las opciones de recuperación y las sesiones activas
Mantén actualizados tu número de teléfono de recuperación y tu dirección de correo electrónico de respaldo, pero asegúrate de que esos canales también estén protegidos. Revisa los dispositivos y las sesiones activas que aparecen en la configuración de seguridad de tu proveedor de correo. Cierra la sesión en dispositivos o sesiones que no reconozcas.
Evita las reglas de reenvío que no hayas creado tú. Los atacantes que acceden a una bandeja de entrada pueden añadir reglas de reenvío automático para recibir copias de los correos de seguridad incluso después de que cambies tu contraseña.
Mantén actualizados tus dispositivos y software
Instala las actualizaciones de tu teléfono, navegador, sistema operativo y aplicación de autenticación. Las actualizaciones suelen incluir parches de seguridad. Utiliza un bloqueo de pantalla en tu teléfono u ordenador y evita iniciar sesión en cuentas financieras desde dispositivos públicos o compartidos.
En dispositivos compartidos, no guardes contraseñas en el navegador, no mantengas la sesión iniciada ni dejes códigos de recuperación accesibles.
Protege tus códigos de recuperación
Algunos proveedores de correo electrónico emiten códigos de recuperación al configurar la autenticación de dos factores (2FA). Guárdalos en un lugar seguro, como un gestor de contraseñas u otro método protegido sin conexión. Trátalos como si fueran contraseñas: no te los envíes por correo electrónico en texto plano, no los compartas ni los guardes en una nota sin protección.
Qué hacer si crees que tu correo electrónico ha sido comprometido
Actúa de forma metódica. La prioridad es recuperar y asegurar el control de tu cuenta de correo electrónico antes de utilizarla para realizar cambios en otras cuentas.
- Accede directamente al sitio web o a la aplicación oficial de tu proveedor de correo electrónico; no utilices enlaces incluidos en correos electrónicos de alerta.
- Cambia la contraseña de tu correo electrónico por una nueva y única.
- Cierra sesiones desconocidas y elimina dispositivos, direcciones de recuperación, números de teléfono, reglas de reenvío y conexiones de aplicaciones que no reconozcas.
- Activa o reconfigura la 2FA mediante una aplicación de autenticación siempre que sea posible. Guarda los códigos de recuperación de forma segura.
- Cambia tu contraseña de Deriv a través de la ruta oficial de inicio de sesión o de configuración de cuenta de Deriv, y comprueba que la 2FA siga activada.
- Contacta con el servicio de asistencia oficial de Deriv si crees que alguien más ha podido acceder a tu cuenta de Deriv.
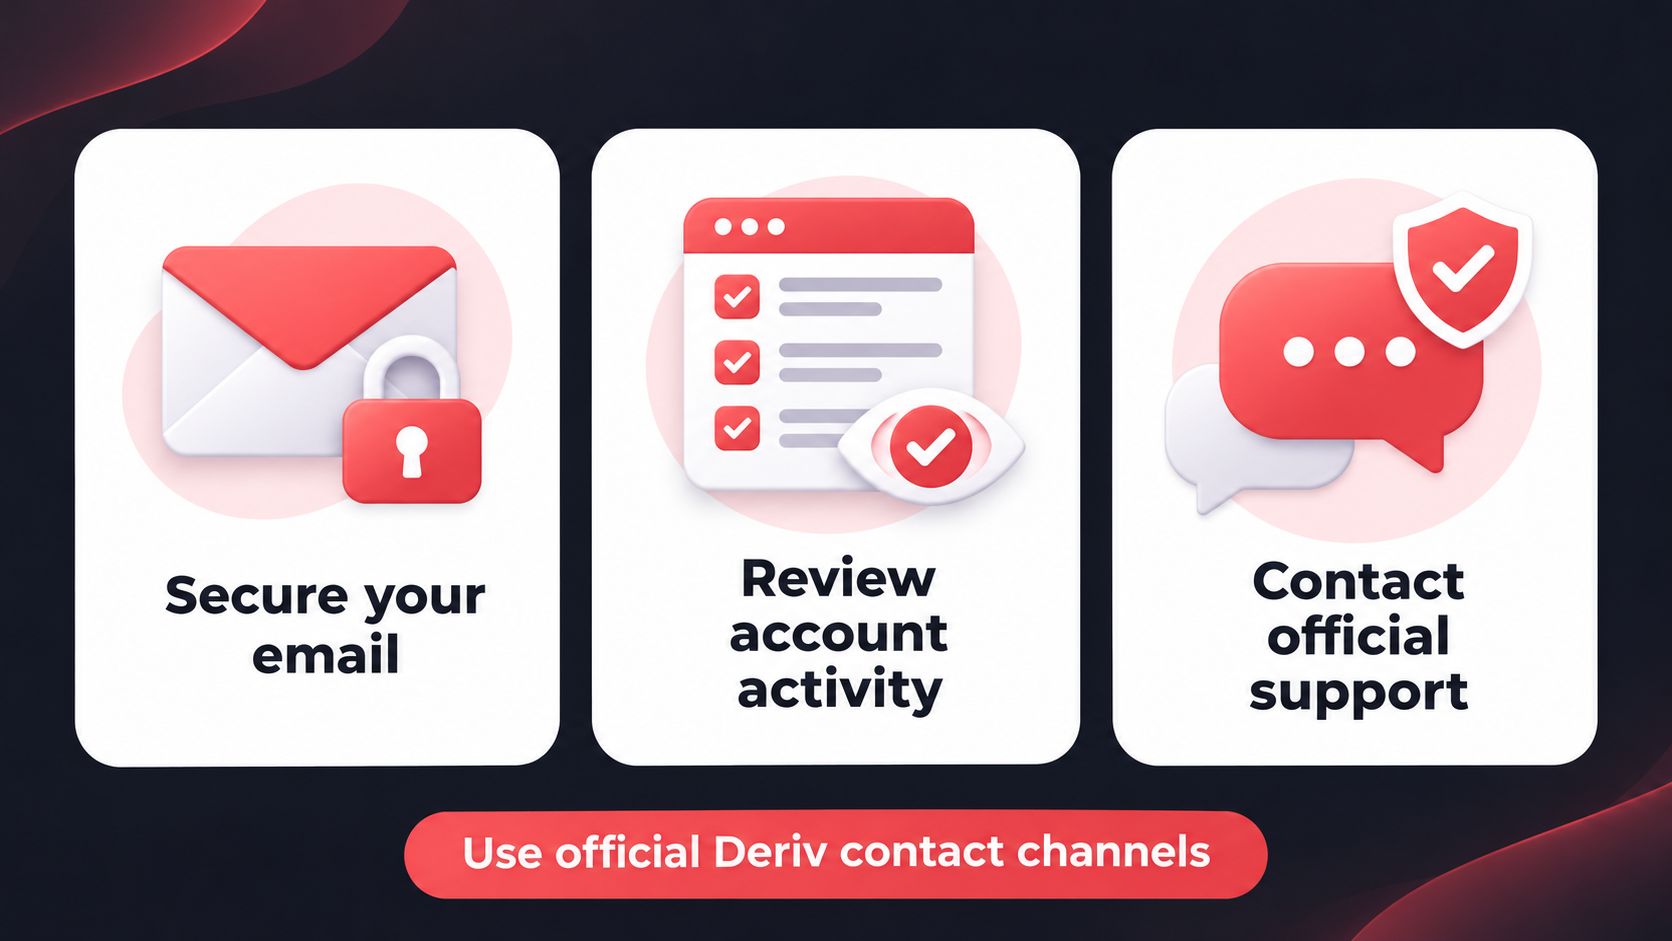
Texto alternativo: Tres tarjetas recomiendan asegurar la cuenta de correo electrónico, revisar la actividad de la cuenta y contactar con el servicio de asistencia oficial de Deriv tras sospechar de un acceso no autorizado.
Una lista de verificación práctica para mensajes que mencionan a Deriv
Antes de responder a un correo electrónico, mensaje o publicación en redes sociales que haga referencia a tu cuenta de Deriv, pregúntate:
- ¿Esperaba este mensaje?
- ¿La dirección completa del remitente coincide con una dirección oficial de Deriv que termine en deriv.com?
- ¿El mensaje me presiona para actuar con rapidez, compartir información o mover dinero?
- ¿Puedo verificar la solicitud abriendo Deriv directamente en lugar de usar este enlace?
- ¿Me pide una contraseña, una OTP, un código 2FA o un código de recuperación? Si es así, detente y verifica la información a través del servicio de asistencia oficial.
Estas preguntas no garantizan que un mensaje sea seguro, pero ayudan a hacer una pausa útil antes de realizar cualquier acción delicada.
Da el siguiente paso
Revisa hoy mismo la configuración de seguridad de la cuenta de correo electrónico vinculada a Deriv: utiliza una contraseña única, activa la autenticación de dos factores (2FA), comprueba los métodos de recuperación y elimina las sesiones que no reconozcas. Después, revisa la configuración de seguridad de tu cuenta de Deriv y activa la 2FA si aún no lo has hecho.
Cuestionario
¿Qué es lo primero que debes hacer si crees que alguien ha accedido a tu cuenta de correo electrónico?
Preguntas frecuentes