O seu endereço de e-mail é mais do que um detalhe de contacto para a sua conta Deriv. Ele pode receber instruções de redefinição de palavra-passe e códigos de verificação de segurança, por isso, protegê-lo ajuda a proteger o seu acesso à Deriv. Este guia explica como proteger o seu e-mail, reconhecer tentativas de phishing e reagir com calma se algo parecer suspeito.
Resumo rápido
- Utilize uma palavra-passe única e forte e a autenticação de dois fatores (2FA) na sua conta de e-mail.
- Trate alertas de início de sessão inesperados, e-mails de redefinição de palavra-passe e mensagens urgentes como sinais para verificar — não para clicar imediatamente.
- Aceda à Deriv diretamente através do site ou aplicação oficial em vez de seguir links em mensagens não solicitadas.
- Nunca partilhe palavras-passe, códigos de uso único ou códigos de recuperação com ninguém.
- Se suspeitar que o seu e-mail foi comprometido, proteja primeiro o seu e-mail, depois altere a sua palavra-passe da Deriv e contacte a Deriv através dos canais de apoio oficiais.
Por que o seu e-mail é importante para a sua conta Deriv
O seu e-mail registado pode ser utilizado em processos importantes de segurança da conta. Por exemplo, o processo de redefinição de palavra-passe da Deriv envia instruções para o endereço de e-mail registado, e algumas ações na conta podem exigir uma palavra-passe de uso único (OTP) enviada para lá. Isto torna a segurança do e-mail uma parte essencial da proteção do acesso à conta — e não uma tarefa separada.
Se alguém obtiver controlo da sua caixa de entrada, poderá ler notificações de segurança, solicitar redefinições de palavra-passe ou intercetar mensagens de verificação. Proteger a sua conta de e-mail ajuda a garantir que apenas você pode agir sobre essas mensagens.
Comece com uma palavra-passe de e-mail única
Uma palavra-passe única é aquela que não utiliza para a Deriv, redes sociais, sites de compras ou qualquer outro serviço. Se uma palavra-passe de outro site for exposta numa violação, reutilizá-la pode colocar várias contas em risco.
Escolha uma palavra-passe ou frase-passe longa que seja difícil de adivinhar. Um gestor de palavras-passe de confiança pode gerar e armazenar palavras-passe únicas, reduzindo a necessidade de as memorizar.
Ative a 2FA no seu e-mail — e na Deriv
A autenticação de dois fatores adiciona uma segunda verificação após a sua palavra-passe. Para e-mail, uma aplicação de autenticação é geralmente uma opção mais forte do que depender apenas de códigos por mensagem de texto, porque está menos exposta a riscos como ataques de troca de SIM (SIM-swap).
Ative a 2FA na conta de e-mail associada à Deriv e, em seguida, ative-a também na sua conta Deriv. Estas são proteções separadas: proteger apenas uma deixa a outra mais exposta.
Texto alternativo: O diagrama mostra uma conta de e-mail protegida a salvaguardar os passos de redefinição de palavra-passe e verificação ligados ao acesso à conta Deriv.
Identifique tentativas de phishing antes de interagir
Phishing é uma tentativa de enganá-lo para que revele informações, clique em um link malicioso, baixe malware ou faça login em um site falso. Pode chegar por e-mail, mensagem, redes sociais ou telefonema e pode imitar marcas conhecidas.
Um logotipo ou nome de exibição convincente não é prova de que uma mensagem é genuína. Pare e verifique os detalhes antes de responder.
Verifique o endereço completo do remetente e o destino
Verifique o endereço completo do remetente, não apenas o nome exibido na sua caixa de entrada. Endereços fraudulentos podem usar erros de digitação, palavras extras ou domínios não relacionados. A Deriv aconselha os clientes a terem cautela com mensagens de endereços ou perfis que se assemelham aos oficiais, mas contêm erros de digitação.
Antes de selecionar um link no seu computador, passe o cursor sobre ele para inspecionar o destino. No celular, geralmente é mais seguro evitar o link: abra seu navegador ou o aplicativo da Deriv por conta própria e faça login pelo caminho oficial.
Não insira sua senha, OTP, código 2FA, código de recuperação ou detalhes financeiros após seguir um link não solicitado.
Trate a urgência como um sinal para ter cautela
Uma mensagem de phishing pode alegar que sua conta será encerrada, que um pagamento está pendente ou que uma ação imediata é necessária. O objetivo é criar pressão antes que você tenha tempo de verificar a solicitação.
Em vez de agir imediatamente, pare e verifique de forma independente. Abra a Deriv a partir de um favorito salvo, digite o endereço oficial no seu navegador ou use o aplicativo da Deriv. Se precisar de ajuda para decidir se uma mensagem é genuína, entre em contato com a Deriv através dos canais oficiais.
Tenha cuidado com arquivos e anexos
Anexos inesperados podem conter software malicioso. Não baixe arquivos de mensagens não solicitadas, especialmente tipos de arquivos executáveis como .exe, .com, .bat ou .scr. Se você não estava esperando um documento, verifique a solicitação através de um canal confiável antes de abri-lo.
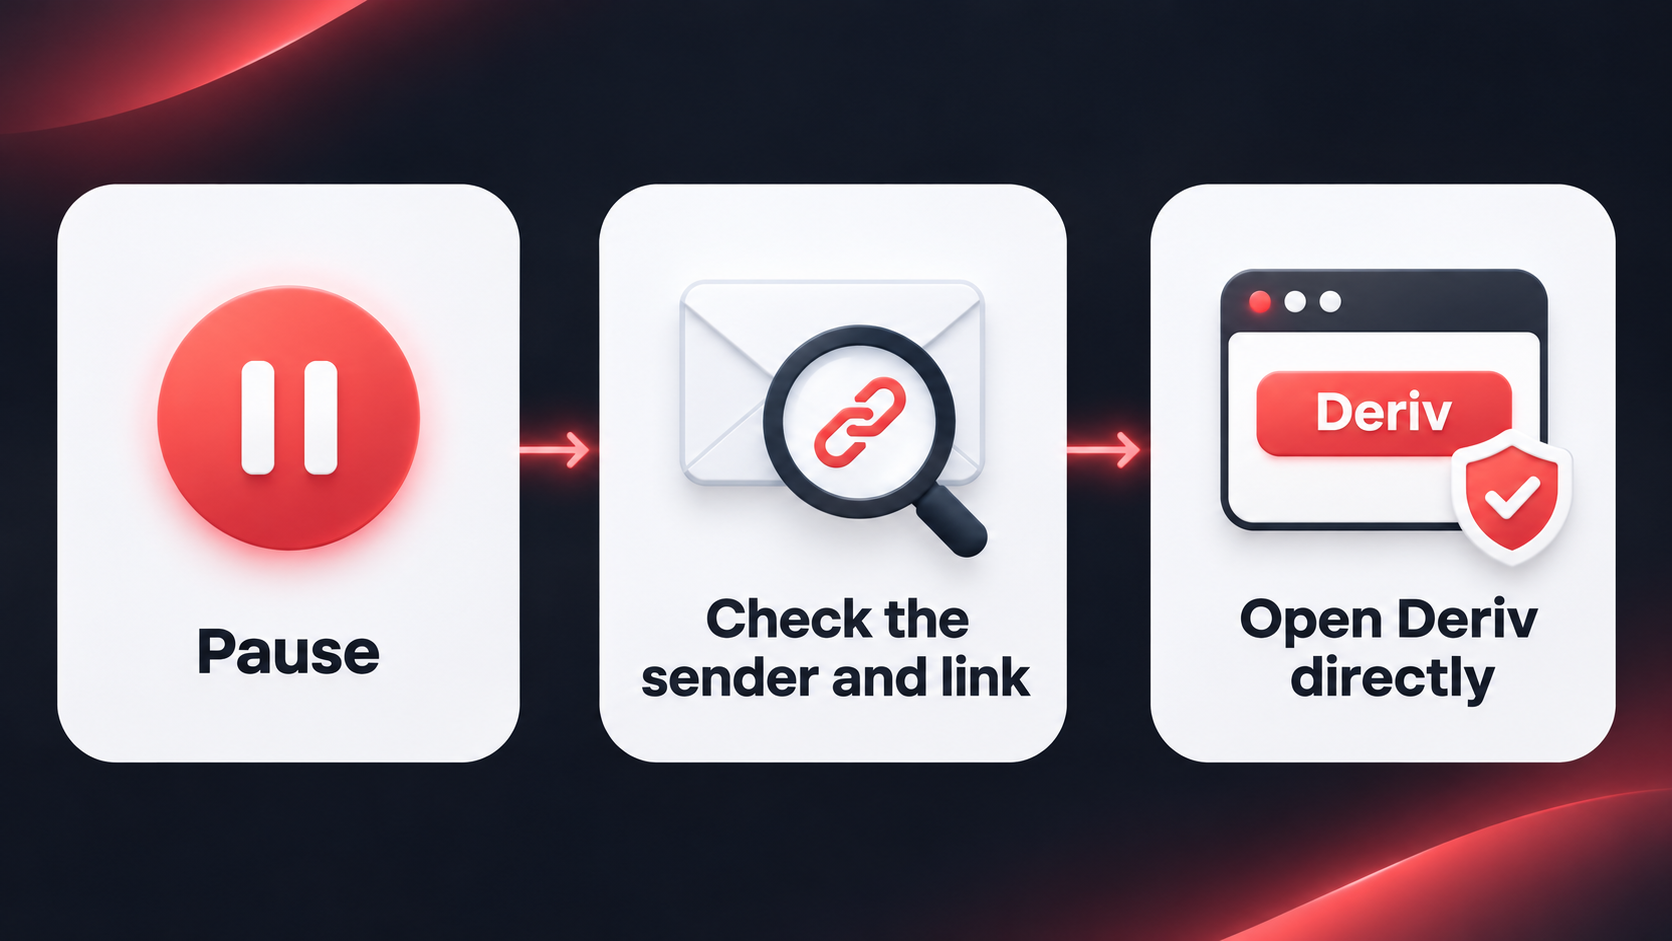
Texto alternativo: Três cartões aconselham o leitor a pausar, inspecionar o remetente e o link e, em seguida, abrir a Deriv diretamente por um caminho oficial.
Crie uma rotina de e-mail mais segura
A segurança é mais eficaz quando é uma rotina, e não uma resposta a um susto. Revise as configurações de segurança da sua conta de e-mail periodicamente, especialmente após trocar de dispositivo ou de senha.
Revise as opções de recuperação e as sessões ativas
Mantenha seu número de telefone de recuperação e endereço de e-mail de backup atualizados, mas certifique-se de que esses canais de recuperação também estejam protegidos. Revise os dispositivos e sessões ativas listados nas configurações de segurança do seu provedor de e-mail. Saia de dispositivos ou sessões que você não reconhece.
Evite regras de encaminhamento que você não criou. Atacantes que acessam uma caixa de entrada podem adicionar regras de encaminhamento automático para receber cópias de e-mails de segurança mesmo após você alterar sua senha.
Mantenha softwares e dispositivos atualizados
Instale atualizações para seu celular, navegador, sistema operacional e aplicativo autenticador. As atualizações geralmente incluem correções de segurança. Use um bloqueio de tela no seu celular ou computador e evite fazer login em contas financeiras a partir de dispositivos públicos ou compartilhados.
Em dispositivos compartilhados, não salve senhas no navegador, não permaneça conectado e não deixe códigos de recuperação acessíveis.
Proteja os códigos de recuperação
Alguns provedores de e-mail fornecem códigos de recuperação ao configurar a autenticação de dois fatores (2FA). Armazene-os em um local seguro, como um gerenciador de senhas ou outro método offline protegido. Trate-os como senhas: não os envie por e-mail para si mesmo em texto simples, não os compartilhe e não os armazene em notas desprotegidas.
O que fazer se você acha que seu e-mail foi comprometido
Aja de forma metódica. A prioridade é recuperar e garantir o controle da conta de e-mail antes de utilizá-la para outras alterações de conta.
- Acesse diretamente o site ou aplicativo oficial do seu provedor de e-mail — não utilize links contidos em e-mails de alerta.
- Altere a senha do e-mail para uma nova senha exclusiva.
- Saia de sessões desconhecidas e remova dispositivos, endereços de recuperação, números de telefone, regras de encaminhamento e conexões de aplicativos que você não reconhece.
- Ative ou reconfigure a 2FA usando um aplicativo autenticador, sempre que disponível. Salve os códigos de recuperação em um local seguro.
- Altere sua senha da Deriv através do login oficial ou das configurações de conta da Deriv e verifique se a 2FA permanece ativada.
- Entre em contato com a Deriv através do suporte oficial se acreditar que sua conta Deriv pode ter sido acessada por outra pessoa.
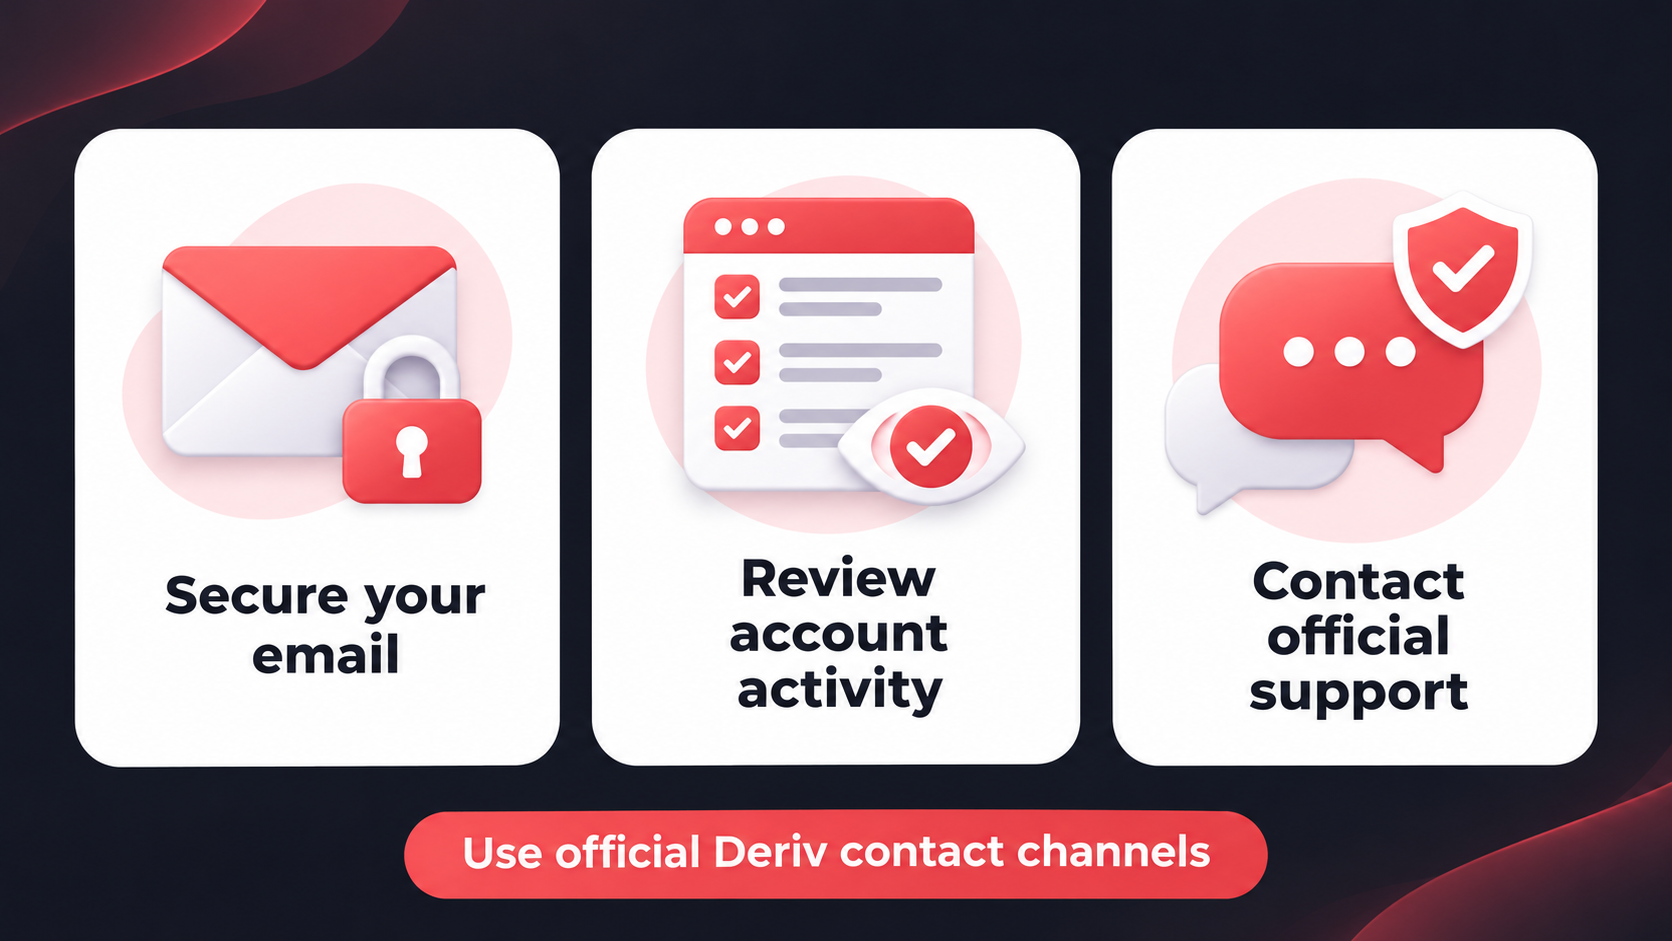
Texto alternativo: Três cartões recomendam proteger a conta de e-mail, revisar a atividade da conta e entrar em contato com o suporte oficial da Deriv após suspeita de acesso não autorizado.
Uma lista de verificação prática para mensagens que mencionam a Deriv
Antes de responder a um e-mail, mensagem ou publicação em rede social que mencione sua conta Deriv, pergunte-se:
- Eu esperava por esta mensagem?
- O endereço completo do remetente corresponde a um endereço oficial da Deriv, terminando em deriv.com?
- A mensagem está me pressionando a agir rapidamente, compartilhar informações ou movimentar dinheiro?
- Posso verificar a solicitação acessando a Deriv diretamente, em vez de usar este link?
- Estão pedindo uma senha, OTP, código 2FA ou código de recuperação? Se sim, pare e verifique através do suporte oficial.
Essas perguntas não garantem que uma mensagem seja segura, mas criam uma pausa útil antes de realizar uma ação sensível.
Dê o próximo passo
Analise hoje mesmo as configurações de segurança da conta de e-mail vinculada à Deriv: use uma senha exclusiva, ative a autenticação de dois fatores (2FA), verifique os métodos de recuperação e remova sessões que você não reconhece. Em seguida, revise as configurações de segurança da sua conta Deriv e ative a autenticação de dois fatores, caso ainda não o tenha feito.
Questionário
O que deve fazer primeiro se acredita que alguém acedeu à sua conta de e-mail?
Perguntas frequentes