عنوان بريدك الإلكتروني ليس مجرد وسيلة اتصال لحسابك في Deriv، بل هو الوسيلة التي تتلقى عبرها تعليمات إعادة تعيين كلمة المرور ورموز التحقق الأمنية، لذا فإن حمايته تعني حماية وصولك إلى Deriv. يشرح هذا الدليل كيفية تأمين بريدك الإلكتروني، والتعرف على محاولات التصيد الاحتيالي، والتصرف بهدوء إذا بدا أن هناك شيئاً غير طبيعي.
ملخص سريع
- استخدم كلمة مرور فريدة وقوية وفعّل المصادقة الثنائية (2FA) لحساب بريدك الإلكتروني.
- تعامل مع تنبيهات تسجيل الدخول غير المتوقعة، ورسائل إعادة تعيين كلمة المرور، والرسائل العاجلة كإشارات للتحقق، وليس للنقر عليها فوراً.
- افتح Deriv مباشرة من خلال الموقع الإلكتروني الرسمي أو التطبيق بدلاً من اتباع الروابط الموجودة في الرسائل غير المرغوب فيها.
- لا تشارك أبداً كلمات المرور، أو رموز الاستخدام لمرة واحدة، أو رموز الاسترداد مع أي شخص.
- إذا اشتبهت في اختراق بريدك الإلكتروني، قم بتأمينه أولاً، ثم غيّر كلمة مرور حسابك في Deriv وتواصل مع Deriv عبر قنوات الدعم الرسمية.
لماذا يعد بريدك الإلكتروني مهماً لحسابك في Deriv
يُستخدم بريدك الإلكتروني المسجل في عمليات أمنية هامة للحساب. على سبيل المثال، ترسل عملية إعادة تعيين كلمة المرور في Deriv تعليمات إلى عنوان البريد الإلكتروني المسجل، وقد تتطلب بعض إجراءات الحساب كلمة مرور لمرة واحدة (OTP) تُرسل إلى هناك. وهذا يجعل أمن البريد الإلكتروني جزءاً أساسياً من حماية الوصول إلى الحساب، وليس مهمة منفصلة.
إذا تمكن شخص ما من السيطرة على صندوق الوارد الخاص بك، فقد يتمكن من قراءة الإشعارات الأمنية، أو طلب إعادة تعيين كلمة المرور، أو اعتراض رسائل التحقق. تساعد حماية حساب بريدك الإلكتروني في ضمان أنك الوحيد القادر على التعامل مع هذه الرسائل.
ابدأ باستخدام كلمة مرور فريدة للبريد الإلكتروني
كلمة المرور الفريدة هي التي لا تستخدمها في Deriv، أو وسائل التواصل الاجتماعي، أو مواقع التسوق، أو أي خدمة أخرى. إذا تم كشف كلمة مرور من موقع آخر في عملية اختراق، فإن إعادة استخدامها قد يعرض حسابات متعددة للخطر.
اختر كلمة مرور طويلة أو عبارة مرور يصعب تخمينها. يمكن لمدير كلمات المرور الموثوق به إنشاء وتخزين كلمات مرور فريدة، مما يقلل من الحاجة إلى تذكرها.
فعّل المصادقة الثنائية (2FA) على بريدك الإلكتروني—وعلى Deriv
تضيف المصادقة الثنائية طبقة تحقق ثانية بعد كلمة المرور. بالنسبة للبريد الإلكتروني، يُعد تطبيق المصادقة خياراً أقوى بشكل عام من الاعتماد فقط على رموز الرسائل النصية، لأنه أقل عرضة للمخاطر مثل هجمات تبديل شريحة SIM.
فعّل المصادقة الثنائية على حساب البريد الإلكتروني المرتبط بـ Deriv، ثم فعّلها على حسابك في Deriv أيضاً. هذه حمايات منفصلة؛ فتأمين واحدة فقط يترك الأخرى أكثر عرضة للخطر.
النص البديل: رسم توضيحي يظهر حساب بريد إلكتروني مؤمن يحمي خطوات إعادة تعيين كلمة المرور والتحقق المرتبطة بالوصول إلى حساب Deriv.
تعرّف على التصيد الاحتيالي قبل التفاعل معه
التصيد الاحتيالي هو محاولة لخداعك للكشف عن معلوماتك، أو النقر على رابط ضار، أو تنزيل برامج خبيثة، أو تسجيل الدخول إلى موقع إلكتروني مزيف. قد تصلك هذه المحاولات عبر البريد الإلكتروني، أو الرسائل، أو وسائل التواصل الاجتماعي، أو المكالمات الهاتفية، وغالباً ما تنتحل صفة علامات تجارية مألوفة.
إن وجود شعار أو اسم عرض يبدو مقنعاً ليس دليلاً على أن الرسالة أصلية. توقف قليلاً وتحقق من التفاصيل قبل الرد.
تحقق من عنوان المرسل الكامل ووجهة الرابط
تحقق من عنوان المرسل بالكامل، وليس فقط الاسم الذي يظهر في صندوق الوارد. يمكن للعناوين الاحتيالية استخدام أخطاء إملائية، أو كلمات إضافية، أو نطاقات غير ذات صلة. تنصح Deriv عملاءها بتوخي الحذر من الرسائل الواردة من عناوين أو ملفات تعريف تشبه العناوين الرسمية ولكنها تحتوي على أخطاء إملائية.
قبل اختيار رابط على جهاز الكمبيوتر، مرر مؤشر الماوس فوقه لفحص وجهته. أما على الهاتف المحمول، فمن الأفضل عادةً تجنب الرابط تماماً: افتح متصفحك أو تطبيق Deriv بنفسك، ثم سجل الدخول عبر المسار الرسمي.
لا تدخل كلمة مرورك، أو رمز التحقق (OTP)، أو رمز المصادقة الثنائية (2FA)، أو رمز الاسترداد، أو تفاصيلك المالية بعد اتباع رابط غير مرغوب فيه.
تعامل مع الاستعجال كسبب للتريث
قد تدعي رسالة التصيد الاحتيالي أن حسابك سيُغلق، أو أن هناك دفعة معلقة، أو أن هناك إجراءً فورياً مطلوباً. الهدف هو خلق ضغط عليك قبل أن تتاح لك فرصة التحقق من الطلب.
بدلاً من التصرف فوراً، توقف وتحقق بشكل مستقل. افتح Deriv من إشارة مرجعية محفوظة، أو اكتب العنوان الرسمي في متصفحك، أو استخدم تطبيق Deriv. إذا كنت بحاجة إلى مساعدة في تحديد ما إذا كانت الرسالة أصلية، تواصل مع Deriv عبر قنوات الاتصال الرسمية.
كن حذراً مع الملفات والمرفقات
قد تحتوي المرفقات غير المتوقعة على برامج ضارة. لا تقم بتنزيل ملفات من رسائل غير مرغوب فيها، خاصة أنواع الملفات القابلة للتنفيذ مثل .exe أو .com أو .bat أو .scr. إذا لم تكن تتوقع مستنداً، فتحقق من الطلب عبر قناة موثوقة قبل فتحه.
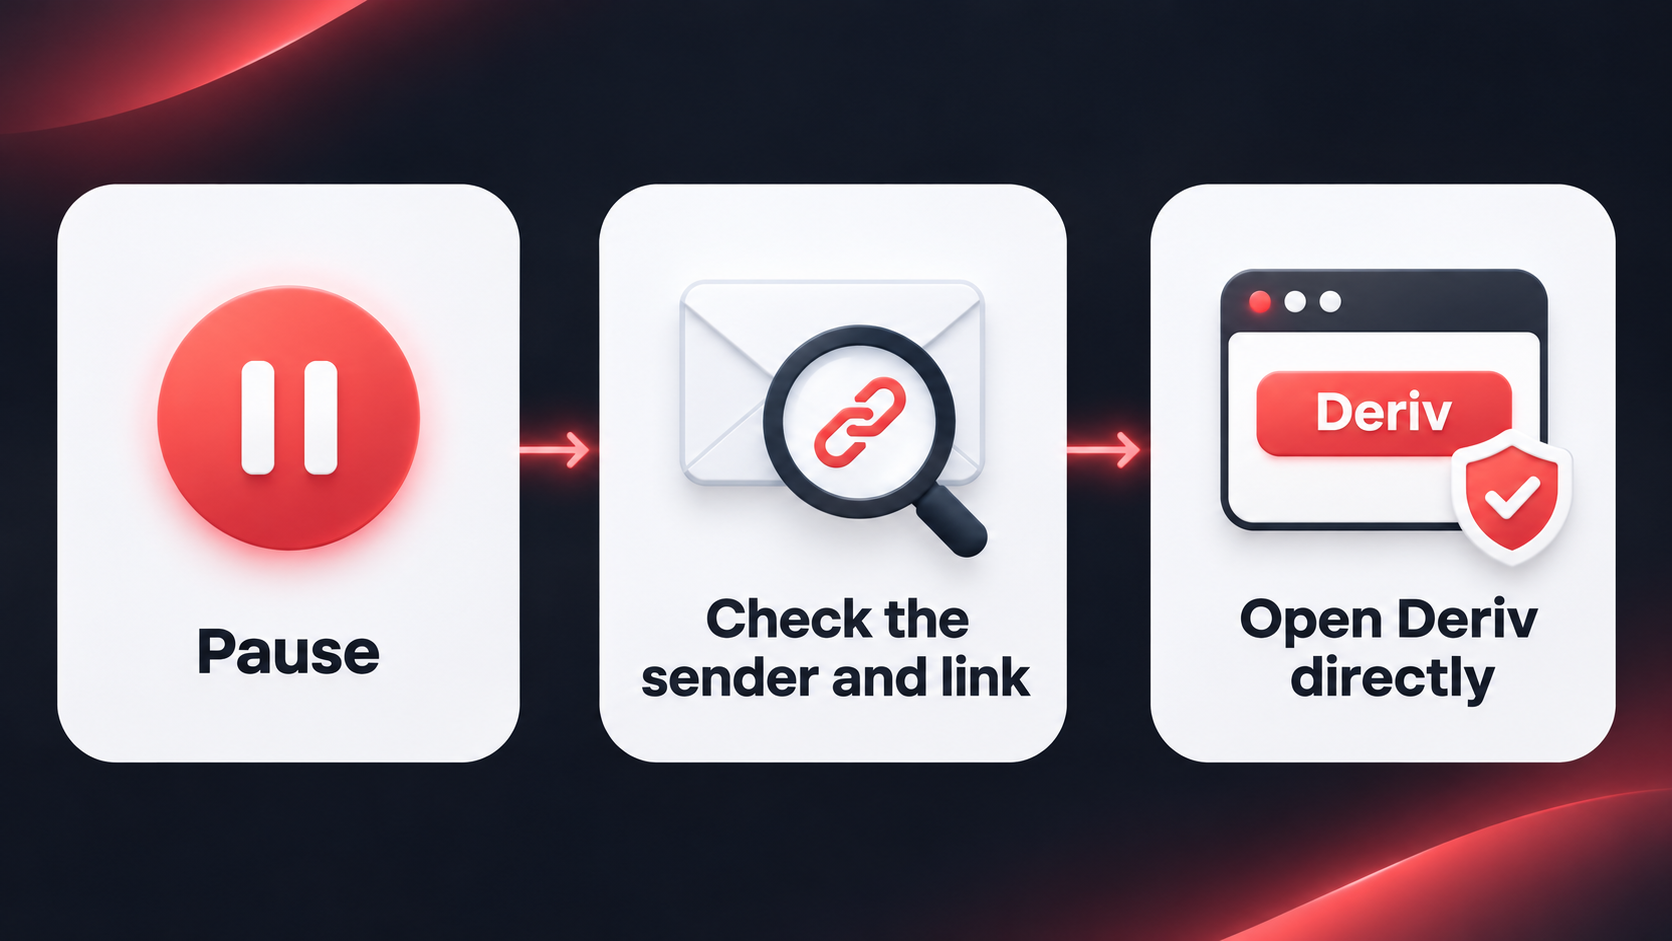
النص البديل: ثلاث بطاقات تنصح القارئ بالتوقف، وفحص المرسل والرابط، ثم فتح Deriv مباشرة عبر مسار رسمي.
ابنِ روتيناً أكثر أماناً للبريد الإلكتروني
تكون الأمان أكثر فاعلية عندما يكون روتيناً يومياً بدلاً من كونه رد فعل على تهديد. راجع إعدادات أمان حساب بريدك الإلكتروني بشكل دوري، خاصة بعد تغيير الأجهزة أو كلمات المرور.
راجع خيارات الاسترداد والجلسات النشطة
حافظ على تحديث رقم هاتف الاسترداد وعنوان البريد الإلكتروني الاحتياطي، وتأكد من تأمين قنوات الاسترداد هذه أيضاً. راجع الأجهزة والجلسات النشطة المدرجة في إعدادات أمان مزود البريد الإلكتروني الخاص بك. قم بتسجيل الخروج من الأجهزة أو الجلسات التي لا تتعرف عليها.
تجنب قواعد إعادة التوجيه التي لم تقم بإنشائها. قد يقوم المهاجمون الذين يصلون إلى صندوق الوارد الخاص بك بإضافة قواعد إعادة توجيه تلقائية لتلقي نسخ من رسائل الأمان حتى بعد تغيير كلمة مرورك.
حافظ على تحديث البرامج والأجهزة
قم بتثبيت التحديثات لهاتفك، ومتصفحك، ونظام التشغيل، وتطبيق المصادقة. غالباً ما تتضمن التحديثات إصلاحات أمنية. استخدم قفل الشاشة على هاتفك أو جهاز الكمبيوتر، وتجنب تسجيل الدخول إلى الحسابات المالية من أجهزة عامة أو مشتركة.
على الأجهزة المشتركة، لا تحفظ كلمات مرور المتصفح، ولا تبقَ مسجلاً للدخول، ولا تترك رموز الاسترداد في متناول الآخرين.
احمِ رموز الاسترداد
يصدر بعض مزودي البريد الإلكتروني رموز استرداد عند إعداد المصادقة الثنائية (2FA). احفظ هذه الرموز في مكان آمن، مثل مدير كلمات المرور أو أي وسيلة أخرى محمية وغير متصلة بالإنترنت. تعامل معها ككلمات المرور تماماً: لا ترسلها إلى نفسك عبر البريد الإلكتروني كنص عادي، ولا تشاركها مع أحد، ولا تحفظها في ملاحظة غير محمية.
ما الذي يجب فعله إذا اعتقدت أن بريدك الإلكتروني قد تعرض للاختراق
تصرف بمنهجية. الأولوية هي استعادة السيطرة على حساب البريد الإلكتروني وتأمينه قبل الاعتماد عليه لإجراء أي تغييرات أخرى في الحسابات.
- انتقل مباشرة إلى الموقع الإلكتروني الرسمي أو التطبيق الخاص بمزود البريد الإلكتروني، ولا تستخدم أي رابط وارد في رسالة تنبيه.
- غيّر كلمة مرور البريد الإلكتروني إلى كلمة مرور جديدة وفريدة.
- سجّل الخروج من الجلسات غير المعروفة، وقم بإزالة الأجهزة غير المعروفة، وعناوين الاسترداد، وأرقام الهواتف، وقواعد إعادة التوجيه، وتطبيقات الطرف الثالث المرتبطة.
- فعّل المصادقة الثنائية (2FA) أو أعد ضبطها باستخدام تطبيق مصادقة إن أمكن. احفظ رموز الاسترداد في مكان آمن.
- غيّر كلمة مرور Deriv الخاصة بك من خلال تسجيل الدخول الرسمي أو إعدادات الحساب في Deriv، وتأكد من بقاء المصادقة الثنائية (2FA) مفعلة.
- تواصل مع Deriv عبر قنوات الدعم الرسمية إذا كنت تعتقد أن شخصاً آخر قد وصل إلى حسابك في Deriv.
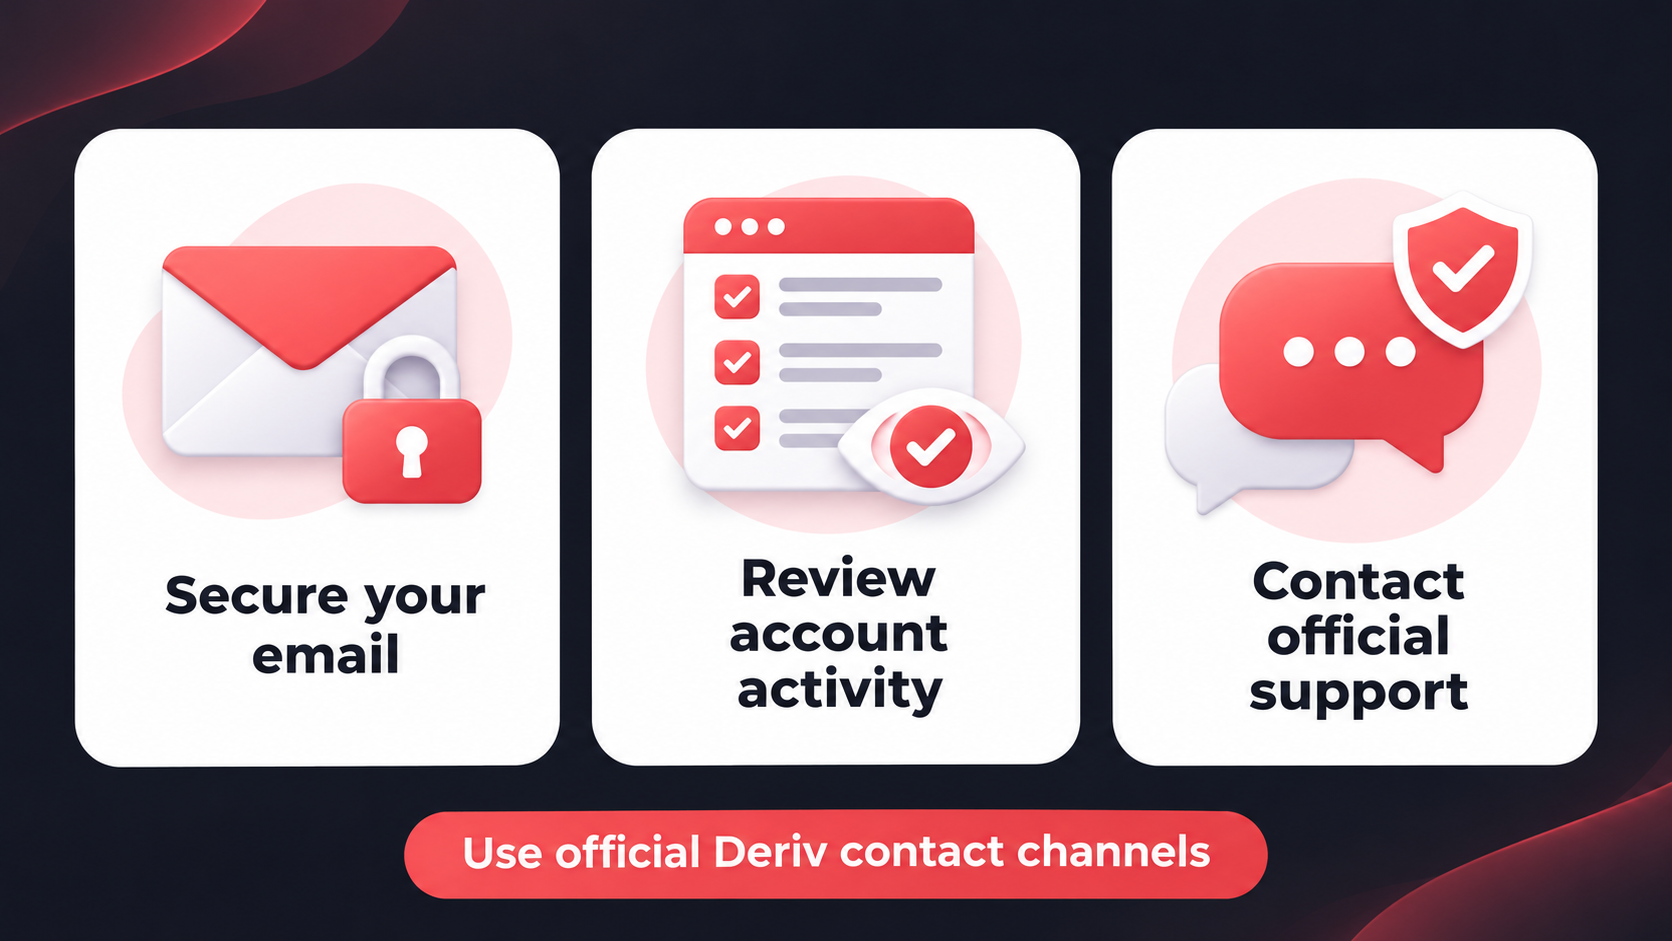
النص البديل: توصي ثلاث بطاقات بتأمين حساب البريد الإلكتروني، ومراجعة نشاط الحساب، والتواصل مع دعم Deriv الرسمي بعد الاشتباه في حدوث وصول غير مصرح به.
قائمة مراجعة عملية للرسائل التي تذكر Deriv
قبل الرد على أي بريد إلكتروني أو رسالة أو منشور على وسائل التواصل الاجتماعي يشير إلى حسابك في Deriv، اسأل نفسك:
- هل كنت أتوقع هذه الرسالة؟
- هل يتطابق عنوان المرسل بالكامل مع عنوان Deriv الرسمي الذي ينتهي بـ deriv.com؟
- هل تضغط عليّ الرسالة لاتخاذ إجراء سريع، أو مشاركة معلومات، أو تحويل أموال؟
- هل يمكنني التحقق من الطلب عن طريق فتح موقع Deriv مباشرة بدلاً من استخدام هذا الرابط؟
- هل تطلب الرسالة كلمة مرور، أو رمز تحقق (OTP)، أو رمز مصادقة ثنائية (2FA)، أو رمز استرداد؟ إذا كان الأمر كذلك، توقف وتحقق من خلال الدعم الرسمي.
هذه الأسئلة لا تضمن سلامة الرسالة، لكنها تمنحك وقفة مفيدة قبل اتخاذ أي إجراء حساس.
اتخذ الخطوة التالية
راجع إعدادات الأمان في حساب البريد الإلكتروني المرتبط بـ Deriv اليوم: استخدم كلمة مرور فريدة، وفعّل المصادقة الثنائية (2FA)، وتحقق من طرق استرداد الحساب، وأزل أي جلسات تسجيل دخول لا تتعرف عليها. ثم راجع إعدادات أمان حسابك في Deriv وفعّل المصادقة الثنائية إذا لم تقم بذلك بالفعل.
اختبار
ما الذي يجب عليك فعله أولاً إذا كنت تعتقد أن شخصاً ما قد وصل إلى حساب بريدك الإلكتروني؟
الأسئلة الشائعة