Un mot de passe robuste aide à protéger votre compte Deriv contre les accès non autorisés, mais il est plus efficace lorsqu'il est unique, stocké en toute sécurité et associé à une authentification à deux facteurs (2FA). Ce guide explique comment créer un mot de passe difficile à deviner, comment le gérer sans le réutiliser et comment le modifier en toute sécurité si nécessaire.
Résumé rapide
- Utilisez pour Deriv un mot de passe long et unique que vous n'utilisez nulle part ailleurs.
- Un gestionnaire de mots de passe peut générer et stocker des mots de passe robustes sans que vous ayez à les mémoriser ou à les noter.
- Ne partagez jamais votre mot de passe, votre code à usage unique, votre code de récupération ou votre code 2FA.
- Modifiez votre mot de passe via le site Web ou l'application officielle Deriv, et non via un lien contenu dans un message inattendu.
- Activez l'authentification à deux facteurs (2FA) comme couche de protection supplémentaire pour votre compte.
Pourquoi un mot de passe Deriv unique est important
Le mot de passe est le premier rempart utilisé pour protéger l'accès à votre compte. Si le même mot de passe est utilisé sur plusieurs sites Web et que l'un de ces services est compromis, un attaquant peut tenter de l'utiliser sur d'autres comptes. C'est ce qu'on appelle le bourrage d'identifiants (credential stuffing).
L'utilisation d'un mot de passe unique pour Deriv permet de limiter ce risque. Même si un autre service subit une violation de données, un mot de passe Deriv différent a peu de chances d'être utile à quelqu'un qui tente d'accéder à votre compte.
Deriv conseille à ses clients d'utiliser des mots de passe robustes et variés, et d'activer les fonctionnalités de sécurité de compte disponibles, notamment l'authentification à deux facteurs (2FA).
Robuste ne signifie pas mémorisable à tout prix
Un mot de passe robuste est difficile à deviner pour une autre personne ou une attaque automatisée. Il ne doit pas être basé sur des détails faciles à trouver tels que votre nom, votre date de naissance, votre numéro de téléphone, votre équipe sportive préférée ou une expression familière suivie d'un chiffre prévisible.
Un mot de passe long et généré aléatoirement est généralement un choix pratique car il ne dépend pas d'informations personnelles ou d'un modèle prévisible. Si vous préférez une phrase de passe, utilisez plusieurs mots sans rapport entre eux plutôt qu'une citation, des paroles de chanson ou un dicton connu.
Évitez les exemples tels que :
- Deriv123
- Motdepasse2026
- Un nom suivi d'une date de naissance
- Le même mot de passe utilisé pour vos e-mails, vos réseaux sociaux ou d'autres services financiers
L'objectif n'est pas de créer un mot de passe ingénieux dont vous pouvez vous souvenir sans aide. L'objectif est de créer un identifiant unique et de le protéger correctement.
Texte alternatif : Un visuel scindé compare un modèle de mot de passe faible et prévisible à un mot de passe unique plus long protégé par un bouclier.
Créez un mot de passe que vous n'avez pas besoin de mémoriser
La routine la plus sûre est souvent la plus simple à répéter : laissez un gestionnaire de mots de passe fiable générer un mot de passe unique, puis enregistrez-le dans un coffre-fort chiffré. Cela élimine la tentation de réutiliser des mots de passe ou de les conserver dans une note non protégée.
Utilisez un gestionnaire de mots de passe de manière réfléchie
Un gestionnaire de mots de passe stocke les identifiants de compte dans un coffre-fort chiffré. Il peut générer de longs mots de passe aléatoires, les remplir uniquement sur le site web approprié et réduire le nombre de mots de passe que vous devez retenir.
Choisissez un gestionnaire de mots de passe réputé, sécurisez son mot de passe maître avec une longue phrase secrète et activez la double authentification (2FA) sur le compte du gestionnaire si elle est disponible. Conservez les informations de récupération dans un endroit sûr et assurez-vous de savoir comment accéder à votre coffre-fort si vous changez d'appareil ou si vous le perdez.
Un gestionnaire de mots de passe ne vous dispense pas de vérifier chaque demande de remplissage automatique. Avant de vous connecter, vérifiez que vous êtes bien sur le site web ou l'application officielle de Deriv. Si le gestionnaire ne reconnaît pas le site, faites une pause et vérifiez l'adresse plutôt que de saisir votre mot de passe manuellement.
Stockez vos mots de passe à l'abri des accès faciles
Ne stockez pas votre mot de passe Deriv dans un brouillon d'e-mail, un document texte, un message de chat, une feuille de calcul partagée ou une application de notes sans protection appropriée. Ne le transmettez à personne, même à quelqu'un prétendant appartenir au support technique.
Évitez d'enregistrer vos identifiants dans le navigateur d'un appareil partagé ou public. Si vous utilisez la fonction d'enregistrement de mots de passe d'un navigateur personnel, protégez l'appareil par un verrouillage d'écran, maintenez-le à jour et assurez-vous que personne d'autre ne puisse se connecter à votre profil utilisateur.
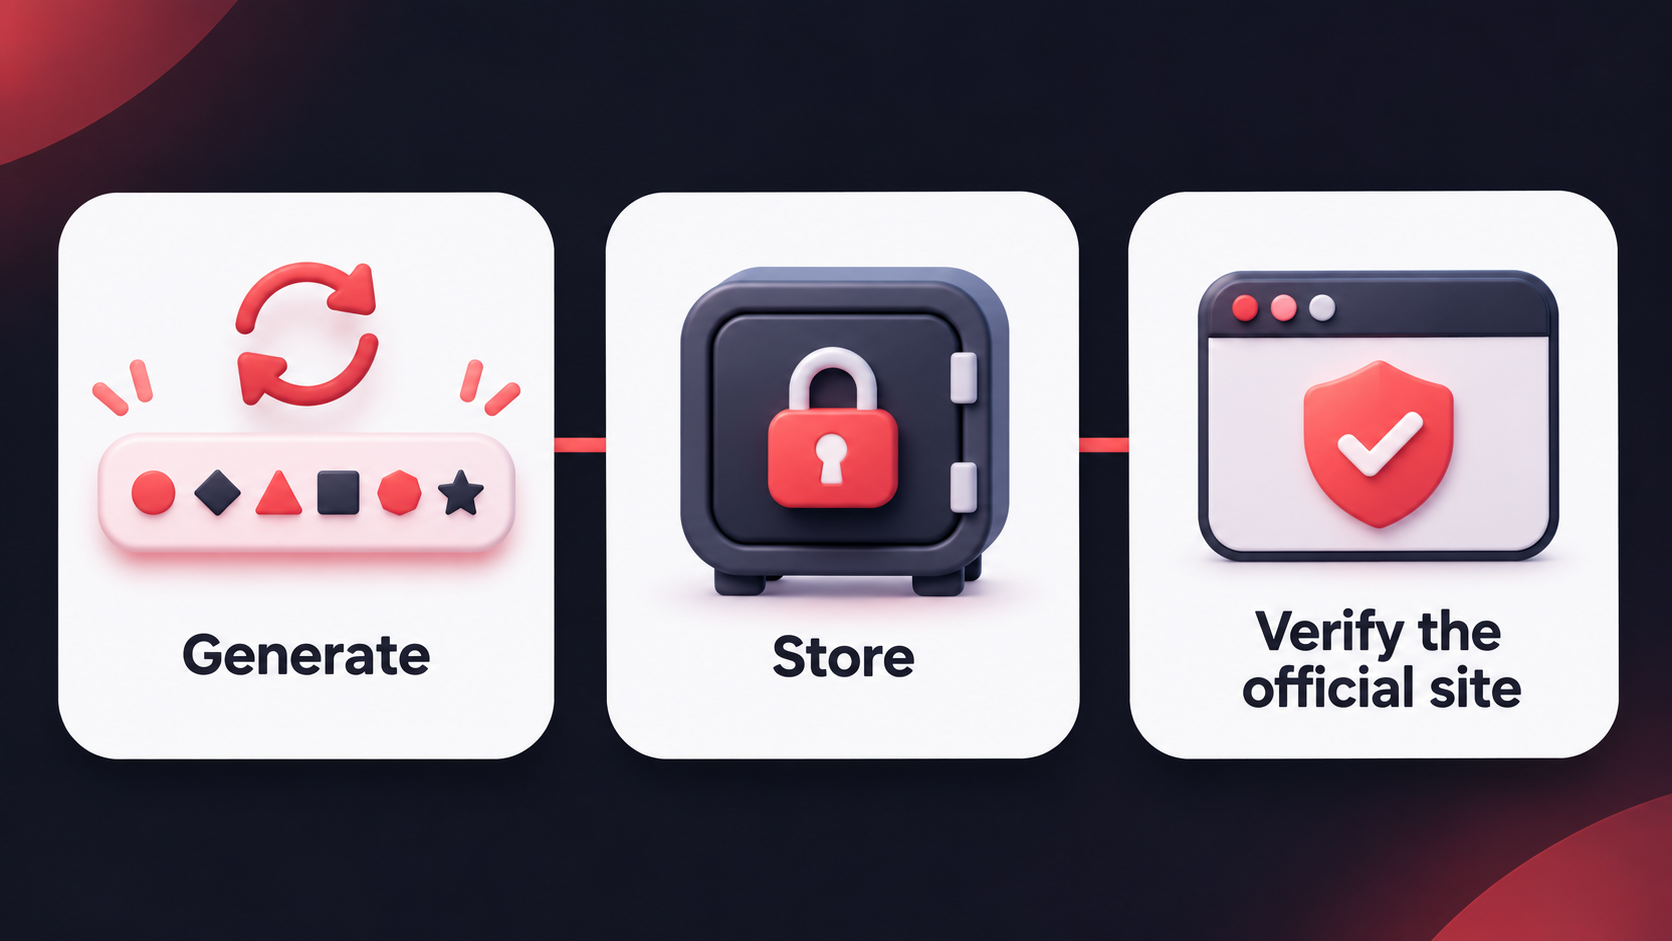
Texte alternatif : Un schéma en trois étapes montre la génération d'un mot de passe unique, son stockage dans un coffre-fort sécurisé et la vérification d'un site web officiel avant la connexion.
Changez votre mot de passe Deriv en toute sécurité
Changez votre mot de passe si vous pensez qu'il a pu être compromis, si vous l'avez saisi sur un site web suspect ou si vous recevez une alerte de sécurité inattendue. Vous pouvez également choisir de le mettre à jour dans le cadre d'une vérification de routine.
Utilisez le site web ou l'application officielle de Deriv pour lancer la procédure. Ne cliquez pas sur les liens de réinitialisation de mot de passe contenus dans des e-mails, des messages ou des publications sur les réseaux sociaux inattendus.
Mettez à jour votre mot de passe depuis votre profil
Vous pouvez mettre à jour votre mot de passe depuis votre profil en suivant les étapes ci-dessous :
- Accédez à votre profil.
- Sélectionnez Modifier le mot de passe dans Sécurité.
- Saisissez le mot de passe à usage unique envoyé à votre adresse e-mail enregistrée pour vérifier la demande.
- Définissez un nouveau mot de passe.
Réinitialiser un mot de passe oublié via la procédure de connexion officielle
Si vous ne parvenez pas à vous connecter, ouvrez la page de connexion Deriv officielle, saisissez votre adresse e-mail et, sur l'écran suivant, sélectionnez Mot de passe oublié ? Suivez les instructions de réinitialisation du mot de passe envoyées à votre adresse e-mail enregistrée.
Ne transférez pas l'e-mail de réinitialisation, ne partagez pas son code et ne saisissez pas le code sur une page accessible via un lien non sollicité. Le processus de réinitialisation du mot de passe est une mesure de sécurité ; traitez-le avec la même prudence qu'une connexion.
Assurez-vous de savoir quel mot de passe de compte vous modifiez
Les identifiants peuvent varier selon la plateforme. Deriv cTrader utilise les mêmes identifiants que le compte Deriv principal, tandis que la réinitialisation du mot de passe Deriv MT5 est gérée depuis le compte MT5 concerné. Vérifiez la plateforme que vous utilisez avant de modifier un mot de passe afin de mettre à jour les bons identifiants.
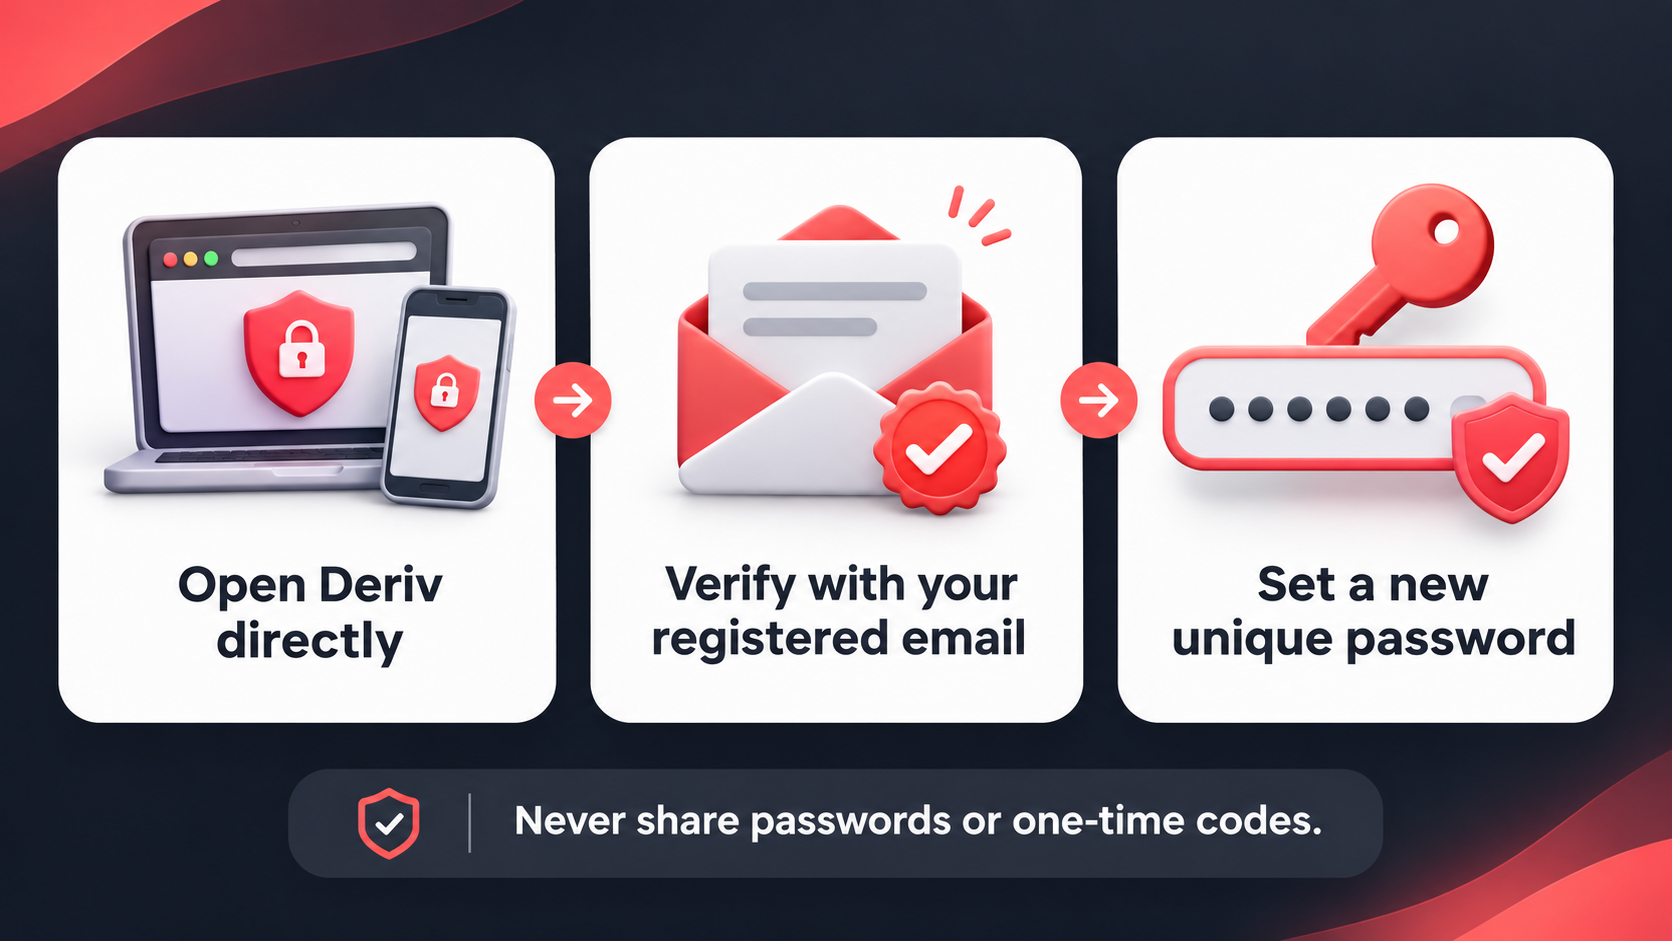
Texte alternatif : Trois cartes illustrent l'ouverture directe de Deriv, la vérification via une adresse e-mail enregistrée et la définition d'un nouveau mot de passe unique sans partage de code.
Associez votre mot de passe à la double authentification (2FA)
Un mot de passe fort est important, mais ce n'est pas la seule couche de protection de votre compte. La double authentification ajoute une étape de vérification supplémentaire après votre mot de passe, ce qui permet de réduire le risque qu'un mot de passe volé puisse être utilisé seul pour accéder à votre compte.
Utilisez une application d'authentification lorsque cela est possible et conservez ses informations de récupération en lieu sûr. Si vous changez de téléphone, prévoyez le transfert ou la sauvegarde avant d'effacer les données ou de revendre votre ancien appareil.
Votre compte e-mail doit également être protégé. Il peut recevoir des instructions de réinitialisation de mot de passe et des codes de vérification ; utilisez donc un mot de passe unique et la double authentification pour ce compte également.
Si vous pensez que votre mot de passe a été compromis
Agissez rapidement, mais ne vous précipitez pas sur des liens ou des messages prétendant vous aider. Privilégiez les canaux officiels.
- Accédez à Deriv directement via le site web ou l'application officielle.
- Modifiez votre mot de passe Deriv pour un nouveau mot de passe unique.
- Changez le mot de passe de l'adresse e-mail associée à Deriv si vous utilisez le même mot de passe ou si celui-ci risque d'être compromis.
- Vérifiez et activez l'authentification à deux facteurs (2FA) sur les deux comptes.
- Recherchez toute session ou appareil inconnu, ainsi que toute demande de réinitialisation de mot de passe ou modification des paramètres de sécurité de votre e-mail.
- Contactez le support Deriv via les canaux officiels si vous pensez qu'une tierce personne a pu accéder à votre compte.
Passez à l'étape suivante
Vérifiez le mot de passe de votre compte Deriv et celui de l'e-mail associé. Si l'un des deux est réutilisé ailleurs, remplacez-le par un nouveau mot de passe unique stocké dans un gestionnaire de mots de passe fiable, puis activez l'authentification à deux facteurs (2FA) sur les deux comptes.
Quiz
Quel mot de passe est le choix le plus sûr pour un compte Deriv ?
FAQ